Vercel ha confirmado un importante incidente de seguridad después de que actores malintencionados obtuvieran acceso no autorizado a sus sistemas internos. Un grupo de hackers afirma estar intentando vender los datos robados por 2 millones de dólares en foros clandestinos. Vercel, una de las plataformas en la nube para frontend más utilizadas, que impulsa millones de implementaciones de desarrolladores, confirmó la brecha en un boletín oficial de seguridad.
Vercel ha revelado un importante incidente de seguridad después de que actores maliciosos obtuvieran acceso no autorizado a sus sistemas internos, con un grupo de hackers intentando supuestamente vender los datos robados por 2 millones de dólares en foros clandestinos.
Vercel, una de las plataformas en la nube para frontend más utilizadas, que impulsa millones de implementaciones de desarrolladores, confirmó la brecha en un boletín oficial de seguridad publicado el 18-19 de abril de 2026.
La compañía afirmó que está investigando activamente el incidente con la ayuda de la firma de ciberseguridad Mandiant y ha notificado a las autoridades policiales.
La intrusión se remonta a un compromiso de Context.ai, una herramienta de IA de terceros utilizada por un empleado de Vercel. Los atacantes aprovecharon una aplicación maliciosa o comprometida de Google Workspace OAuth asociada a Context.ai para secuestrar la cuenta de Google Workspace del empleado.
Una vez dentro, los actores maliciosos accedieron a entornos seleccionados de Vercel y leyeron variables de entorno no sensibles de un número limitado de configuraciones de clientes.
Vercel confirmó que las variables de entorno explícitamente marcadas como “sensibles”, que se almacenan de manera que impide su lectura, no mostraron evidencia de haber sido accedidas.
Sin embargo, cualquier variable no marcada como sensible y que contenga secretos como claves API, tokens, credenciales de bases de datos o claves de firma debe considerarse potencialmente expuesta y rotarse de inmediato.
ShinyHunters reclama venta por 2 millones de dólares
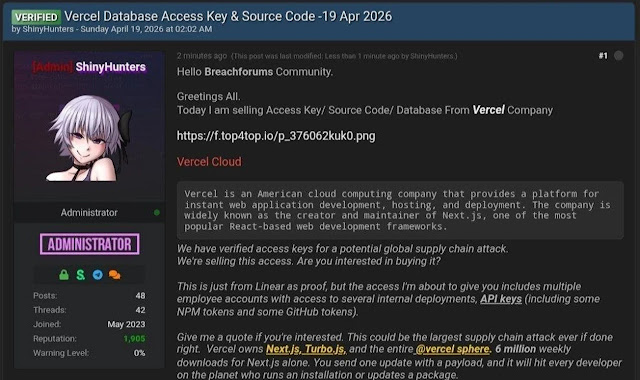
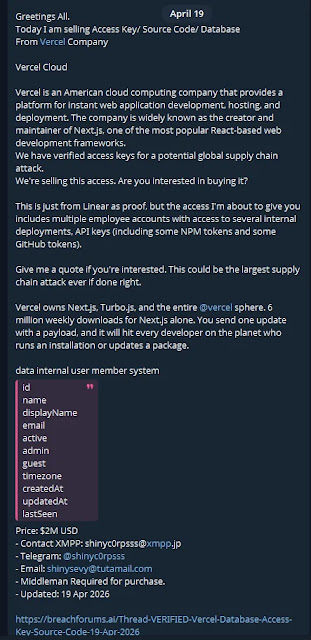
El incidente escaló después de que un actor malicioso, que afirmaba ser ShinyHunters, publicara en BreachForums ofreciendo la supuesta base de datos interna de Vercel, claves de acceso, código fuente, cuentas de empleados, claves API, tokens de NPM y tokens de GitHub por 2 millones de dólares.
Reclamo de Shiny Hunters
El atacante compartió un archivo de texto con 580 registros de datos de empleados de Vercel, incluyendo nombres, direcciones de correo electrónico, estado de las cuentas y marcas de tiempo de actividad, junto con una captura de pantalla de un supuesto panel interno de Vercel Enterprise como prueba de acceso.
Reclamo de Shiny Hunters
En mensajes difundidos en Telegram, el actor malicioso también afirmó haber estado en comunicación directa con Vercel respecto a una demanda de rescate, aunque Vercel no ha confirmado públicamente ninguna negociación de este tipo.
El CEO advierte sobre atacantes altamente sofisticados
El CEO de Vercel, Guillermo Rauch, describió al actor malicioso como “altamente sofisticado”, citando su velocidad operativa y su conocimiento detallado de los sistemas internos de Vercel.
Rauch señaló que los atacantes podrían haber utilizado capacidades de IA para acelerar sus esfuerzos de intrusión y instó enfáticamente a todos los clientes a rotar claves API y tokens como medida de precaución.
Vercel ha confirmado que Next.js y su cadena de suministro más amplia no se vieron afectados por el incidente. Todos los servicios están completamente operativos, y la compañía ha implementado medidas extensas de protección y monitoreo.
Los clientes que no han sido notificados directamente por Vercel no tienen evidencia actual de compromiso de credenciales o datos personales, aunque la investigación sigue en curso.
Revisa los registros de actividad en el panel de Vercel o CLI en busca de comportamientos sospechosos.
Rota todas las variables de entorno que contengan secretos y no estén marcadas como sensibles.
Habilita la función de variables de entorno sensibles para todos los secretos futuros.
Inspecciona las implementaciones recientes en busca de cambios inesperados o no autorizados.
Asegúrate de que la Protección de Implementación esté configurada como Estándar o superior.
Rota los tokens de omisión de Protección de Implementación si estaban configurados previamente.
Audita Google Workspace en busca del IOC de la aplicación OAuth maliciosa identificada de inmediato.
Fuentes:
Etiquetado en: Vercel Context.ai Google Workspace
 Ciberseguridad