 Ciberseguridad
Nueva vulnerabilidad en RPC de Windows permite escalar privilegios en todas las versiones

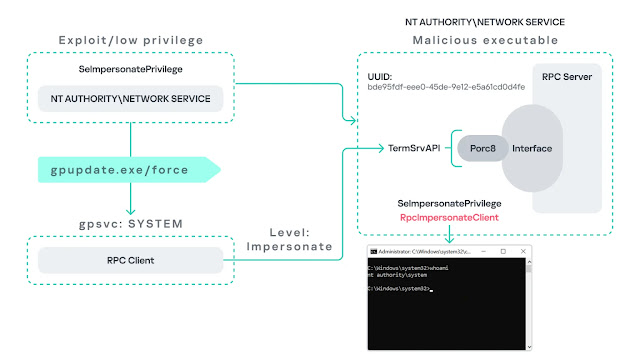
Cinco rutas de explotación
- Coerción de gpupdate.exe — Al ejecutar gpupdate /force, el servicio Cliente de Directivas de Grupo (que se ejecuta como SYSTEM) realiza una llamada RPC a TermService. Si TermService está deshabilitado, el servidor RPC falso del atacante intercepta la llamada, obteniendo acceso de nivel SYSTEM.
- Inicio de Microsoft Edge — Cuando se lanza msedge.exe, este desencadena una llamada RPC a TermService con un alto nivel de suplantación. Un atacante que espere con un punto final falsificado puede escalar de Network Service a Administrador sin necesidad de coerción.
- Servicio en segundo plano WDI — El Host del Sistema de Diagnóstico (WdiSystemHost), que se ejecuta como SYSTEM, sondea periódicamente TermService cada 5–15 minutos. No se requiere interacción del usuario; el atacante simplemente espera la llamada automatizada.
- ipconfig.exe y Cliente DHCP — Ejecutar ipconfig.exe desencadena una llamada RPC interna al servicio Cliente DHCP. Con DHCP deshabilitado y un servidor falso en su lugar, un atacante con privilegios de Local Service escala a Administrador.
- w32tm.exe y Windows Time — El ejecutable de Windows Time intenta primero conectarse a una tubería nombrada inexistente \PIPE\W32TIME. Un atacante puede exponer este punto final sin deshabilitar el servicio legítimo W32Time y luego suplantar a cualquier usuario privilegiado que ejecute el binario.
Respuesta de Microsoft — Sin parche
- Habilita el monitoreo de RPC basado en ETW para detectar errores RPC_S_SERVER_UNAVAILABLE (ID de Evento 1) combinados con altos niveles de suplantación desde procesos privilegiados.
- Habilita servicios deshabilitados, como TermService cuando sea posible, para que los puntos finales legítimos estén ocupados y no puedan ser secuestrados.
- Restringe SeImpersonatePrivilege solo a aquellos procesos que lo requieran estrictamente; no lo concedas a aplicaciones personalizadas o de terceros.
Etiquetado en: PhantomRPC Windows RPC
Abril 27, 2026 09:41 AM
Fuente: blog.elhacker.net
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS