 Ciberseguridad
Falla en Linux permite escapar de una máquina virtual y apoderarse del servidor que la aloja

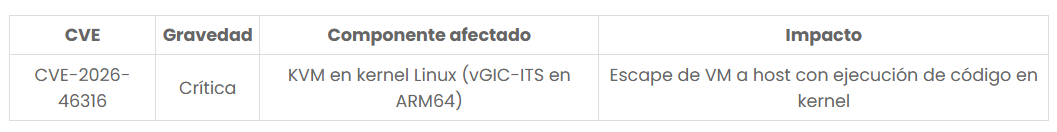
Se ha publicado un exploit de prueba de concepto (PoC) para la vulnerabilidad crítica CVE-2026-46316 en el kernel de Linux, denominada «ITScape», que permite a un atacante escapar de una máquina virtual y ejecutar comandos arbitrarios en el host con privilegios completos a nivel de kernel, en entornos KVM sobre arquitectura arm64.
CVE y severidad
Productos afectados
La vulnerabilidad afecta a versiones del kernel Linux lanzadas desde abril de 2024 (commit 8201d1028caa) hasta principios de junio de 2026, antes del parche introducido en el commit 13031fb6b835, específicamente en entornos KVM sobre arquitecturas ARM64. No afecta a sistemas x86.
Solución
Actualizar el kernel Linux a la versión parcheada que incluye el commit 13031fb6b835 o posterior.
Recomendaciones
Se recomienda priorizar la aplicación inmediata del parche disponible y verificar la versión del kernel en los sistemas ARM64 con KVM. Además, monitorear comportamientos inusuales en las máquinas virtuales y limitar la exposición a huéspedes no confiables para mitigar riesgos adicionales.
Referencias
Etiquetado en: Linux KVM arm64 CVE-2026-46316 ITScape
Junio 11, 2026 09:48 AM
Fuente: csirt.telconet.net
Publicado por: Cecilia Coria
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS