 Ciberseguridad

Ataque de phishing en WhatsApp
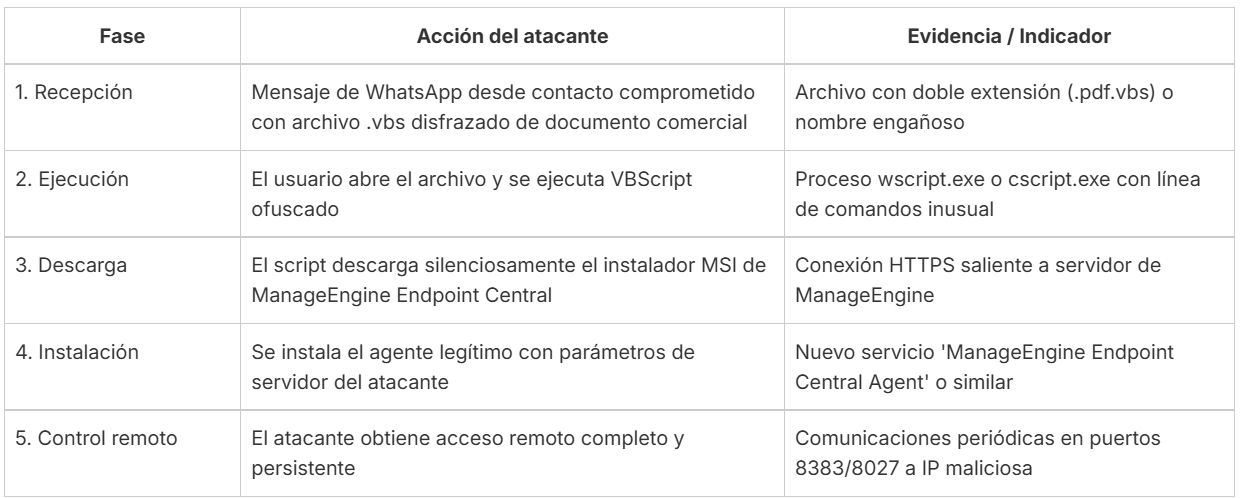
Con estos mensajes de phishing los atacantes están enviando archivos VBScript, lo que podría permitir que un atacante obtuviera acceso remoto al sistema. Están utilizando archivos que tienen nombres de documentos comerciales y financieros. Para ello utilizan cuentas comprometidas. La campaña ha sido detectada por parte de Kaspersky, como puedes ver en su publicación con fecha de 22 de junio.
Si la víctima descarga y ejecuta esos archivos, el destinatario va a iniciar una cadena que deriva en la instalación del ManageEngine Endpoint Central legítimo. Esto lo utilizan los administradores de TI para administrar sistemas desde un panel centralizado.
Hay varios puntos que hacen que esta campaña maliciosa sea especialmente peligrosa y pueda tener éxito:
- Los mensajes llegan desde un contacto conocido.
- Envían un archivo que parece legítimo.
- Se instala software legítimo para controlar el equipo.
Por tanto, estamos ante un problema que se aprovecha de la confianza interpersonal. Es más probable que abras un archivo que te ha enviado un familiar o un amigo, que si ese mismo documento llega de un número desconocido. Además, el malware ya no parece tan malware. Ya no es tan fácil de detectar.
El software se instala y ejecuta en segundo plano, por lo que no vas a ser consciente del problema inicialmente. Sin embargo, está conectado a servidores de administración controlados por el atacante y le otorga así acceso remoto.
Este problema afecta a varios países, como informan desde Kaspersky, entre los que se encuentra España. También otros muy variados como Reino Unido, Malasia, Australia, Taiwán, Brasil o México.
Cómo protegerte
Nunca debes abrir archivos sospechosos por WhatsApp y que tengan extensiones raras. Algunas de las más usadas son estas:
- .vbs.
- .exe.
- .bat.
- .cmd.
- .msi.
Si realmente vas a recibir un documento empresarial o un informe, lo normal es que llegue en formato PDF o Word. Nunca lo vas a recibir en formato .vbs, por ejemplo. Por tanto, nunca abras archivos de ese tipo.
También debes verificar por otro canal si realmente esa persona te está mandando un documento o es una trampa. Puedes llamar por teléfono o usar alguna aplicación independiente de WhatsApp. El objetivo es asegurarte de que lo que te han mandado es legítimo.
Es clave que tengas el dispositivo protegido correctamente. Asegúrate de usar un buen antivirus, además de tenerlo actualizado. Eso te ayudará a protegerte de ataques muy variados, no solo los que te lleguen por WhatsApp.
Además, sigue estas recomendaciones adicionales:
- Habilita la autenticación en dos pasos en WhatsApp.
- Nunca ejecutes archivos como administrador, salvo que sepas al 100% que es seguro.
- No interactúes con números extraños.
- Evita exponer información personal de forma pública en Internet.