 Ciberseguridad
Portátiles HP incluyen un keylogger en el driver del teclado

Un investigador independiente, quiso investigar acerca de cómo manipular la retroiluminación del teclado, sin embargo, acabó encontrándose un keylogger que afectaba a varios dispositivos.
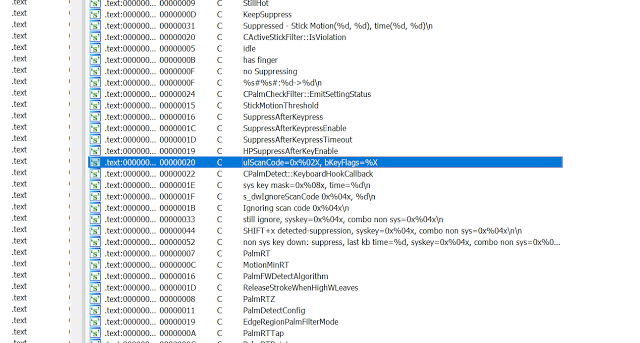
Los dispositivos HP tenían un keylogger en el driver del teclado. Este keylogger guarda los códigos escaneados a una traza WPP. Por defecto, esto se encontraba desactivado, pero puede habilitarse a través de una simple modificación en una clave de registro (requiere UAC).
Las gamas ProBook, ZBook, EliteBook, Stream, Spectre, Pavilion y ENVY se ven afectadas en distintos modelos. La lista completa de dispositivos afectados por dicho driver se puede encontrar sobre este enlace.
Para comprobar que el keylogger está activo, el driver consulta a GetDriverParameter para leer el valor de DebugMask del registro de Windows. Si el valor de DebugMask es 2 entonces la funcionalidad de debug estará activada. Por defecto, el valor de DebugMask es 3, por lo que la funcionalidad de debugging y por tanto el keylogging se encontrarían desactivados.

A través de este hallazgo, podría darse la posibilidad de redirigir la traza de las pulsaciones registradas a un archivo, permitiendo a un atacante remoto cambiar el valor del registro y obtener dicho archivo.
Este hallazgo fue reportado a HP, quienes confirmaron la presencia de un keylogger (que era una traza de debug) y lanzó una actualización que elimina dicha traza. La lista de dispositivos afectados y el driver parcheado se pueden encontrar en este enlace.
Etiquetado en: HP keylogger Vulnerabilidad,
Diciembre 11, 2017 10:15 AM
Fuente: Hispasec.com - Fernando Díaz (2017)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS