 Ciberseguridad
Vulnerabilidad en macOS presente desde hace más de 15 años

El pasado 31 de diciembre fue publicado un 0-Day que permitiría a un atacante local elevar privilegios a root en sistemas macOS hasta la versión 10.13.1.
El desarrollador y hacker amateur @siguza, como así se describe él mismo, publicó en la víspera de año nuevo un fallo oculto en el componente IOHIDFamily desde hace más de 15 años.
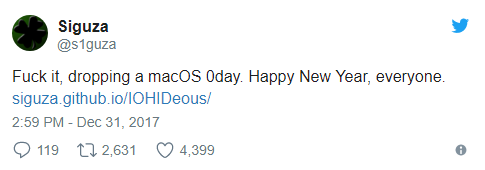
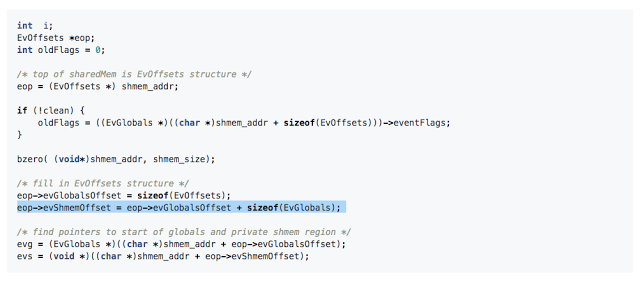
IOHIDFamily es una extensión del kernel utilizada por dispositivos de interfaz humana (HID). A lo largo de su historia, diversos fallos de corrupción de memoria y condiciones de carrera han hecho necesario reescribir gran parte de su código. En este caso la vulnerabilidad reside en la clase IOHIDSystem: el atacante podría modificar el contenido de 'eop->evGlobalsOffset' haciendo que 'evg' apunte a una dirección de memoria arbitraria.
Mediante ataques ROP, un usuario local podría escalar privilegios y desactivar las protecciones de integridad del sistema SIP (System Itegrity Protection) y AMFI (Apple Mobile File Integrity), pudiendo ejecutar código arbitrario con privilegios de sistema.
Siguza ha sido acusado de revelar de forma irresponsable una vulnerabilidad sin parchear que podría comprometer el sistema completo. Sin embargo, el hecho de que sólo sea explotable de forma local reduce mucho las posibilidades de un ataque.
Etiquetado en: MacOS Apple Vulnerabilidad Seguridad
Enero 2, 2018 09:27 AM
Fuente: HispaSec.com - Francisco Salido (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS