 Ciberseguridad
Variante de Cryptomix ransomware

Una variante del ransomware Cryptomix fue descubierta por el investigador Michael Gillespie. Este ransomware de extensión .tasytlock cifra los archivos y cambia los emails de contacto utilizados por el ransomware.
Los métodos de cifrado se mantienen en esta variante, con algunas pequeñas diferencias.
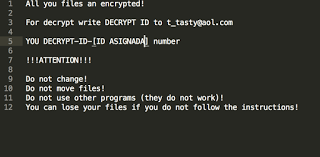
Encontramos que la nota del ransomware tiene como nombre "__HELP_INSTRUCTION.TXT". Sin embargo, a pesar de ser la misma nota el e-mail de contacto es modificado por t_tasty@aol.com - Permitiendo así a las víctimas poder contactar con los atacantes al estar deshabilitados los medios anteriores.
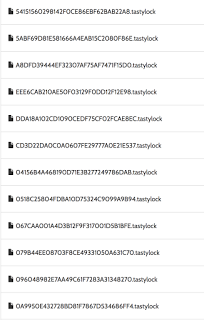
Otra de las novedades es la extensión de los archivos cifrados. Con esta versión, cuando un archivo ha sido cifrado por el ransomware se modificará el archivo y posteriormente agregará la extensión .tastylock al nombre.
Actualmente, no se puede descifrar el ransomware. Los investigadores que han recibido el programa para descifrar los archivos se encuentran analizándolo para encontrar posibles vulnerabilidades. Mientras tanto, no queda más remedio que esperar a una posible vulnerabilidad en la implementación del cifrado.
Recordamos que pagar la cantidad exigida por los atacantes no es signo de garantía de recuperar los datos. Para evitar este tipo de ataques, es recomendable contar con soluciones antivirus actualizada y evitar abrir documentos adjuntos de destinatarios de dudosa procedencia.
Etiquetado en: Ransomware Ataques Cibernéticos Amenazas Cryptomix
Enero 2, 2018 09:35 AM
Fuente: HispaSec.com - Fernando Díaz (2017)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS