 Ciberseguridad
macOS High Sierra y las contraseñas ignoradas

Se ha descubierto una nueva vulnerabilidad en macOS High Sierra, que permite acceder a una parte de las preferencias del sistema con cualquier contraseña
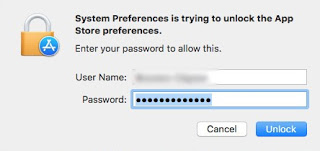
Probablemente una de las vulnerabilidades más sencillas de reproducir. Basta con tener el sistema operativo macOS en su versión 10.13.2, haber iniciado sesión desde una cuenta de administrador local y seguir los siguientes pasos:
Abrir el panel de preferencias de la App Store desde Preferencias del Sistema
Haz clic en el candado para desbloquear el panel
Introduce cualquier contraseña
El resultado es ciertamente alarmante: El panel se encuentra desbloqueado como si se hubiese introducido la contraseña correcta, y se puede cambiar cualquier opción de este panel. De entre todas las opciones disponibles, es particularmente peligroso poder desactivar las actualizaciones del mismo sistema operativo:
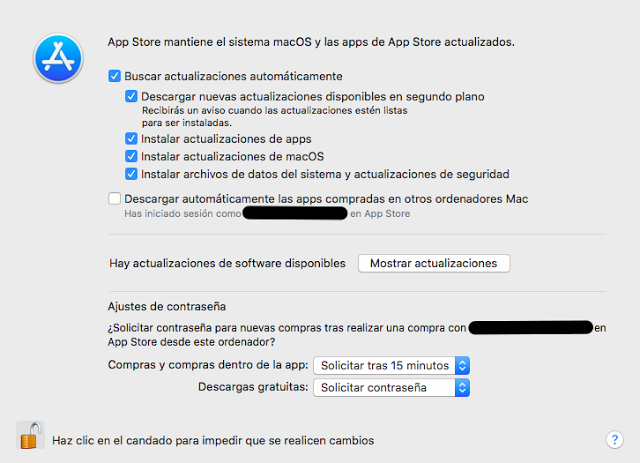
La única traba es que, como hemos indicado antes, debemos tener el rol de administrador. También deberíamos tener en cuenta que la protección del candado que permite bloquear y desbloquear las acciones sobre este panel en concreto se implementó hace pocas versiones. La cosa es que no es la primera vez en los últimos meses que Apple comete un fallo "tonto" en el manejo de contraseñas en las interfaces gráficas principales de macOS. Desde mostrar la contraseña de un volumen cifrado en la pista de contraseña hasta sobrescribir directamente la contraseña de administrador (root) sin más.
La forma de corregir esta vulnerabilidad es esperando a que salga la versión 10.13.3 en los próximos días, ya que esta vulnerabilidad está corregida en la última beta de esa versión.
Etiquetado en: Apple macOS High Sierra Contraseñas Vulnerabilidad
Enero 15, 2018 09:41 AM
Fuente: HispaSec.com - Carlos Ledesma (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS