 Ciberseguridad
KillDisk afecta a entidades financieras de Latinoamérica

Investigadores de Trend Micro han descubierto una nueva
variante de KillDisk, un malware con capacidad para borrar por
completo el disco duro de la máquina afectada.
Esta nueva variante simula ser un ransomware mostrando un mensaje a la víctima en la pantalla informando de que sus archivos han sido encriptados, cuando en realidad van a ser eliminados de forma permanente.
Infección
El malware llega al sistema a través de otra aplicación maliciosa, lo que se intuye de ciertas rutas hardcodeadas en el código del malware (c:\windows\dimens.exe).
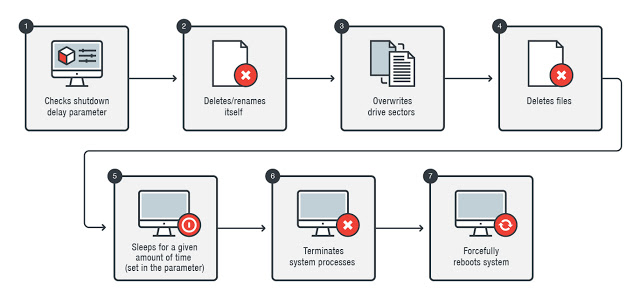
KillDisk también cuenta con una funcionalidad de "autodestrucción", que en realidad lo que hace es renombrarse a sí mismo (c:\windows\0123456789). Esta cadena también aparece hardcodeada en la muestra analizada por Trend Micro.
Borrado de archivos
Esta nueva variante recorre todas las unidades lógicas, respetando ciertos directorios de la unidad que contiene el sistema operativo:
- WINNT
- Users
- Windows
- Program Files
- Program Files (x86)
- ProgramData
- Recovery (case-sensitive check)
- $Recycle.Bin
- System Volume Information
- old
- PerfLogs
Antes de borrar un archivo se renombra aleatoriamente y se sobreescriben con ceros los primeros 0x2800 bytes del fichero.
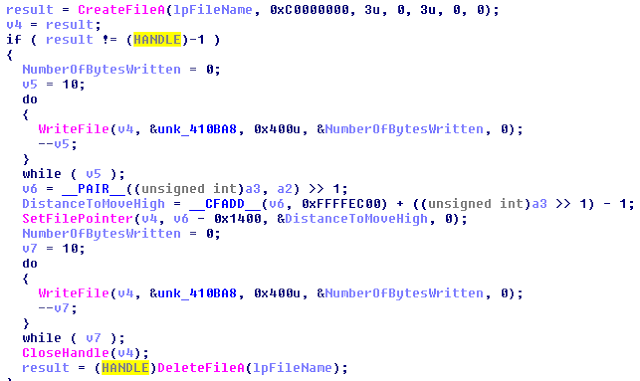
Borrado de discos
El malware lee los registros de arranque desde el \\.\PhysicalDrive0 hasta \\.\PhysicalDrive4 y sobreescribe con ceros los primeros 0x20 sectores del MBR. Además, utiliza la información contenida en este registro para dañar en lo posible la lista de particiones.
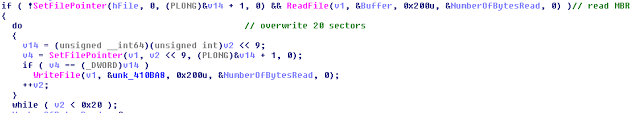
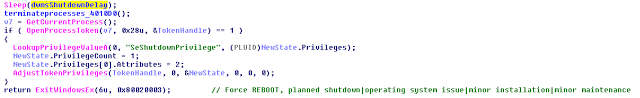
Una vez borrados el MBR y los ficheros y directorios, KillDisk inicia un contador que reiniciará la máquina cuando llegue a cero. En concreto intentará terminar los siguientes procesos para forzar este reinicio:
- Client/server run-time subsystem
(csrss.exe)
- Windows Start-Up Application
(wininit.exe)
- Windows Logon Application
(winlogon.exe)
- Local Security Authority
Subsystem Service (lsass.exe)
Recomendaciones
Mantener el sistema y las aplicaciones actualizadas, así como hacer copias de seguridad de forma periódica, es la mejor medida para mitigar en lo posible este tipo de ataques.
Etiquetado en: Malware Ransomware KillDisk
Enero 17, 2018 09:43 AM
Fuente: HispaSec.com - Francisco Salido (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS