 Ciberseguridad
ADB.Miner: nueva botnet dedicada al minado de criptomonedas

El pasado 3 de febrero un nuevo gusano dirigido al minado de criptomonedas empezó a propagarse rápidamente a través de dispositivos Android, principalmente en China y Corea del Sur.
El malware en cuestión busca dispositivos con el puerto 5555 abierto, utilizado por la herramienta de depuración 'ADB'. Para realizar estos escaneos utiliza partes del módulo de exploración SYN de MIRAI.
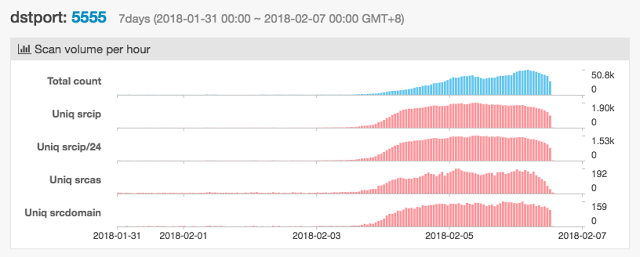
La gráfica muestra el aumento significativo de los escaneos dirigidos al puerto 5555. Situándose en poco tiempo en el TOP 10 de NetLab. Algo que no ocurría desde la campaña de MIRAI en septiembre de 2016.
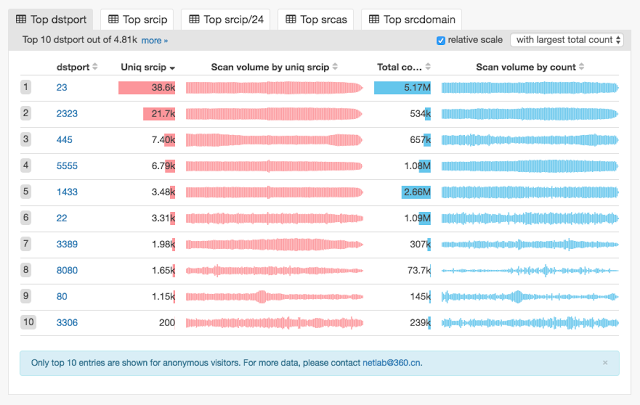
La mayoría de dispositivos infectados son móviles y aparatos de smart TV basados en Android con la interfaz de depuración 'ADB' activada. Estos dispositivos intentan propagar el malware de forma activa. Para ello, el dispositivo inicia un escaneo del puerto 5555 e intenta infectar a otra víctima con la herramienta de depuración 'adb' activa:
Se conecta por 'adb' al dispositivo remoto.
Replica y ejecuta el código malicioso en el nuevo dispositivo.
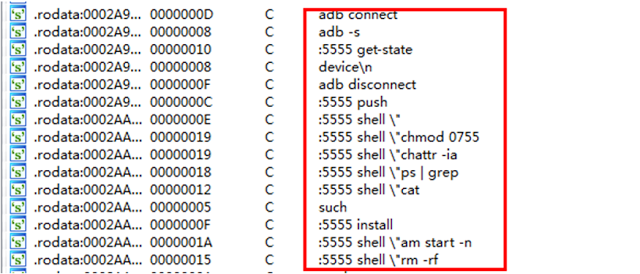
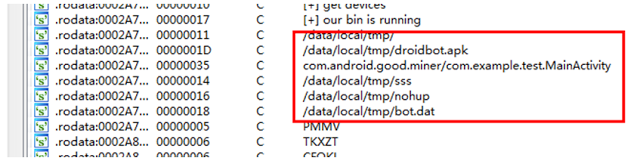
Mientras tanto, el dispositivo infectado se dedica a minar la criptomoneda 'Monero (XMR)' utilizando el software 'xmrig':
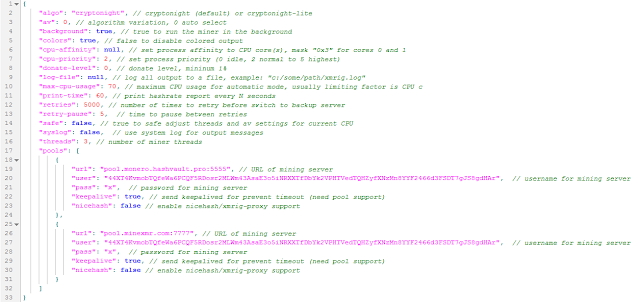
Pool: pool.monero.hashvault.pro:5555 o pool.minexmr.com:7777
Contraseña del Pool: x
Dirección de la cartera:
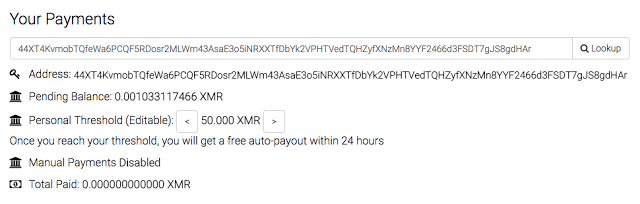
44XT4KvmobTQfeWa6PCQF5RDosr2MLWm43AsaE3o5iNRXXTfDbYk2VPHTVedTQHZyfXNzMn8YYF2466d3FSDT7gJS8gdHAr
A día de hoy todavía no se ha efectuado ningún ingreso en la cartera del atacante:
Como medida preventiva se recomienda desactivar la herramienta de depuración de Android cuando no se esté utilizando.
Etiquetado en: ADB.Miner Minería Criptomonedas Android Malware Minado
Febrero 7, 2018 09:37 AM
Fuente: HispaSec.com - Francisco Salido (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS