 Ciberseguridad
Evolución de los ataques que usan documentos de Word

Una nueva técnica multi-etapa permite infectar dispositivos a través de documentos de Word sin utilizar macros.
Ya es habitual el uso de macros en programas de Microsoft Office como medio de ataque. Sin embargo, el equipo de investigadores de Trustwave se hace eco de una nueva técnica que no requiere el uso de macros para infectar los dispositivos.
La muestra analizada fue descubierta en una campaña de spam por correo electrónico cuyo objetivo final era la instalación de un ejecutable encargado de capturar las contraseñas de la víctima.
El proceso de infección sucede en cuatro etapas:
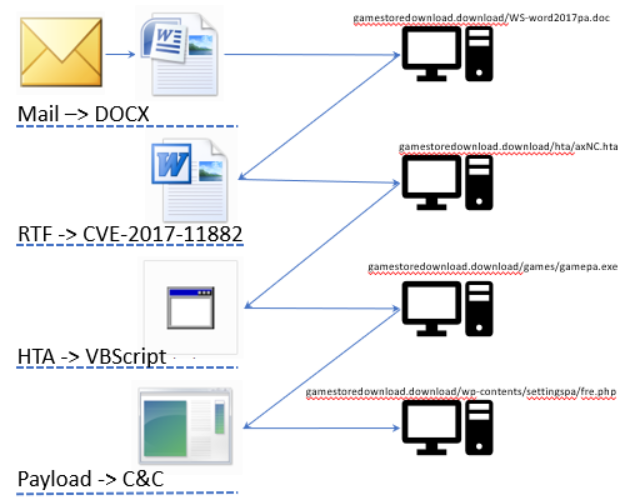
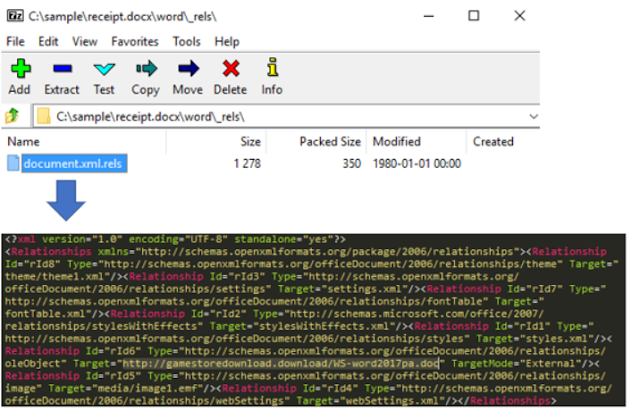
- La víctima recibe un correo con un archivo de Word adjunto, que
contiene objetos OLE con referencias
externas.
- Al abrir esta referencia externa se
descargará y ejecutará un fichero RTF que aprovechará la vulnerabilidad CVE-2017-11882 para ejecutar código arbitrario de forma remota
(RCE).
- Sirviéndose de un fallo en la gestión de la memoria en el
Editor de Ecuaciones de Microsoft Office,
se consigue ejecutar un comando MSHTA
que descargará y ejecutará una aplicación HTA.
- Esta aplicación descargará y ejecutará el script para Visual Basic que a su vez descargará e implantará el malware en
la máquina.
El malware se encarga de capturar contraseñas de servicios de email, ftp y del navegador. Para ello hace uso de las API RegOpenKeyExW y PathFileExistsW de Windows.
Desde el punto de vista del atacante, el número de etapas requeridas para la infección reduce sus probabilidades de éxito. Sin embargo, el uso de extensiones menos habituales en los procesos de distribución de malware (DOCX, RTF y HTA), reduce las probabilidades de que los correos sean bloqueados.
Algunos de los asuntos utilizados en estos correos son:
- TNT STATEMENT OF ACCOUNT
- Request for Quotation (RFQ)
- Telex Transfer Notification
- SWIFT COPY FOR BALANCE PAYMENT
Etiquetado en: Microsoft Office Word Malware Correo Electronico
Febrero 19, 2018 09:45 AM
Fuente: HispaSec.com - Francisco Salido (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS