 Ciberseguridad
Ejecución remota de código en Adobe Acrobat DC

Un reciente reporte de Cisco Talos alerta de la vulnerabilidad corregida en Adobe Acrobat DC, que permitiría ejecutar código de manera remota al procesar Javascript embebido en un PDF malicioso.
Talos ha publicado los detalles de la vulnerabilidad descubierta por el analista Aleksandar Nikolic. En su reporte, aclaraba que, aun existiendo una correcta gestión del campo "document ID" cuando éste excedía determinada longitud:
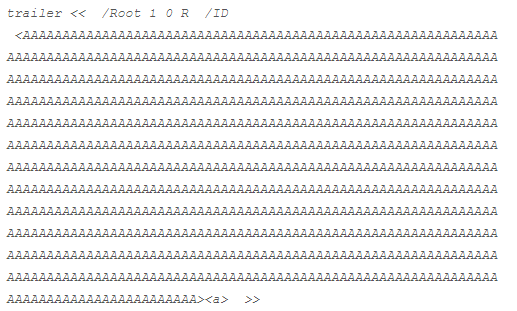
Si se referenciaba mediante código Javascript embebido a ese anterior ID, se podría generar un desbordamiento de pila debido a una incorrecta comprobación de límites (CVE-2018-4901). Una simple llamada como "this.docID" podría generar el desbordamiento de memoria:
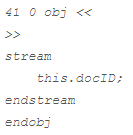
Un atacante sólo tendría que distribuir o facilitar una web con un PDF especialmente manipulado con código Javascript para conseguir ejecutar código de manera arbitraria.
Aunque no existen reportes de explotación previos de esta vulnerabilidad, clasificada como crítica, se recomienda actualizar a las últimas versiones de Acrobat y Reader lo antes posible.
Etiquetado en: Adobe Acrobat Reader PDF Vulnerabilidad
Marzo 1, 2018 11:56 AM
Fuente: HispaSec.com (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS