 Ciberseguridad
Alerta: Correo fraudulento con citas del SAT

Antes de abrir cualquier enlace o liga en estos correos, así como proporcionar algún tipo información personal, consulte vía telefónica con la institución oficial sobre la veracidad del mismo.
Se alerta a los usuarios sobre los fraudes que se realizan vía correo electrónico presuntamente provenientes del Sistema de Administración Tributaria (SAT), que se utilizan para hacerse de las credenciales de acceso, de información personal sensible o instalar algún tipo de malware en las computadoras de la víctima.
Aunque este tipo de ataques o phishing no son nuevos, se recomienda mantenerse alertas ante este tipo de mensajes fraudulentos.
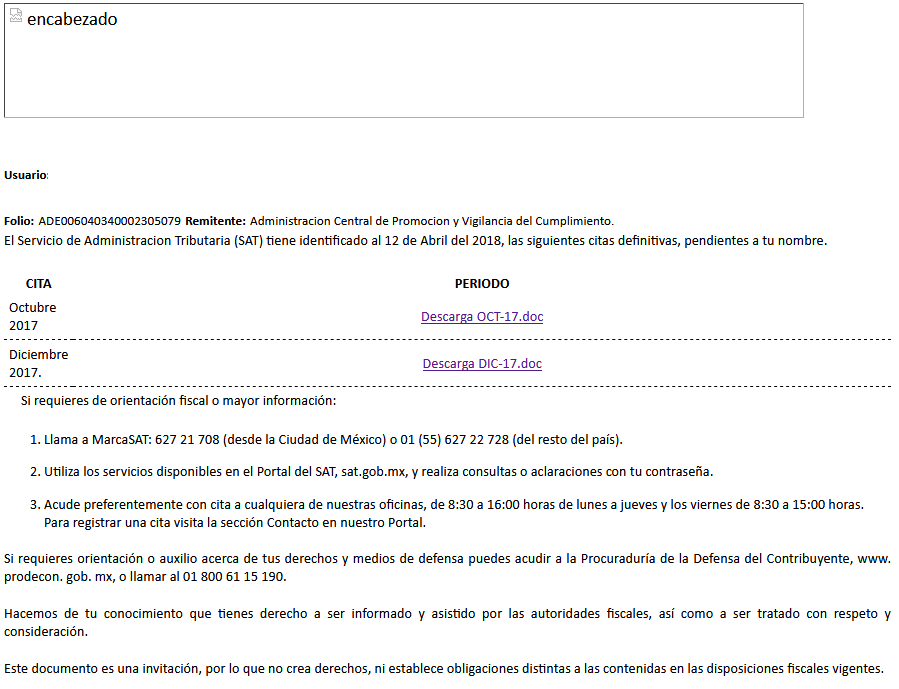
Los correos contienen las imágenes oficiales de la institución, incluso las leyendas con los teléfonos oficiales. En algunos casos incluyen ligas para ver reportes de citas que, al dar clic, redireccionan a páginas donde piden ingresar credenciales de acceso a sitios, datos personales, sobre todo datos financiero.
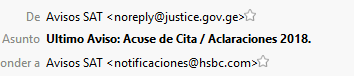
Uno de los elementos básicos para detectar el fraude es ver la dirección del remitente del mensaje, que no es oficial. Tan solo el SAT reporta ya 228 correos de donde se envía información fraudulenta, que se pueden consultar en la siguiente liga;
Una recomendación antes de abrir las ligas de estos correos o dar información consulte vía telefónica con la institución la veracidad del mismo, así como reportarla, para que sean investigadas, si ya fuiste víctima de algún tipo de engaño de este tipo, la primera recomendación es cambiar tus credenciales de acceso lo más pronto posible.
Consulta más información sobre este tipo de técnicas utilizadas por los ciberdelincuentes y como protegerte en el siguiente enlace.
Consejos: Cómo evitar el Phishing.
Etiquetado en: SAT Phishing Alerta Seguridad Recomendacion
Abril 12, 2018 02:37 PM
Fuente: Grupo de Seguridad de la Información de la Dirección de Telemática
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS