 Ciberseguridad
Chrome Webstore y sus falsos bloqueadores de anuncios: 20 millones de usuario afectados

Los bloqueadores de anuncios perjudican las ganancias de un sitio web
al mismo tiempo que les permite a los usuarios navegar por Internet sin la
molestia de cerrar molestos anuncios
emergentes y ser redirigidos a sitios
fraudulentos que bombardean a los usuarios con spam durante el proceso.
Google, por otro lado, es el hogar de algunas de las aplicaciones y productos más innovadores, pero al mismo tiempo, el gigante de la tecnología es pobre para mantenerlos a salvo del malware y otros ataques maliciosos, dijeron expertos en seguridad informática. Lo mismo ocurre con su navegador Chrome que está siendo utilizado por más de mil millones de personas en dispositivos de escritorio y Android.
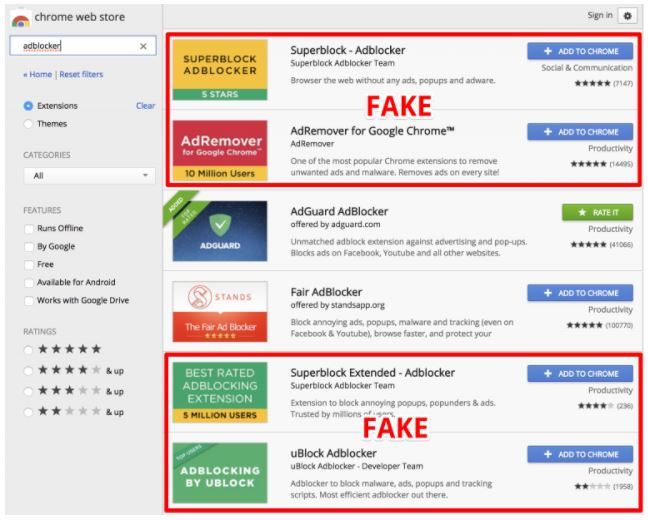
En un informe, los investigadores de seguridad informática en Adguard Software Limited han revelado que el navegador Chrome de Google es un centro para toneladas de extensiones falsas, especialmente bloqueadores de anuncios maliciosos. Tanto es así que actualmente, según Adguard, hay más de 20 millones de usuarios de Chrome que han instalado extensiones falsas de Ad Blocker en su navegador. Gracias a la implementación de poca seguridad por parte de quien supervisa la Tienda web de Chrome.
Uno de los ejemplos de cómo estas extensiones falsas se han convertido en parte de nuestra vida en línea es la extensión “AdRemover for Google Chrome” con más de 10 millones de usuarios. Tras una inspección adicional, los investigadores de Adguard descubrieron dos archivos .txt que contenían scripts ofuscados y que registraban cada solicitud realizada por el navegador de la víctima no sospechada.
Los investigadores de seguridad informática de Adguard lo han etiquetado como un “botnet natural” compuesto por millones de navegadores infectados que pueden o están siendo utilizados para robar datos personales de los usuarios de Chrome y enviarlos al centro de comando y control (C & C) ocultando su ataque dentro del imagen inofensiva.
“Este script oculto estaba escuchando cada solicitud realizada por su navegador y se comparó con md5 (url +”% Ujy% BNY0O “) la lista de firmas cargadas desde cupones.txt. Cuando se golpeó dicha firma, cargó un iframe de domaing.qyz.sx pasando información sobre la página visitada y luego volvió a inicializar la extensión. Por ejemplo, una de estas firmas correspondió a https://www.google.com/ “, anotaron los investigadores.
Sin embargo, hay otros cuatro Adblockers falsos en Chrome Webstore que siguen actualmente la misma ruta que AdRemover para la extensión de Google Chrome.
- Webutation (actualmente instalado
por más de 30,000 usuarios)
- HD para YouTube (actualmente
instalado por más de 400,000 usuarios)
- Adblock Pro (actualmente
instalado por más de 2 millones de usuarios)
- uBlock Plus (actualmente
instalado por más de 8 millones de usuarios)
- AdRemover para Google Chrome
(actualmente instalado por más de 10 millones de usuarios)
Los expertos en seguridad informática de Adguard ya han informado a Google sobre la presencia de Adblockers maliciosos en Chrome Webstore; sin embargo, en el momento de la publicación, todas las extensiones mencionadas anteriormente todavía estaban disponibles para la instalación. Por lo tanto, si está utilizando alguno de estos Adblockers, se recomienda deshacerse de ellos en este momento.
Etiquetado en: Anuncios Google Chrome Malware Adblockers Usuarios
Abril 18, 2018 10:11 AM
Fuente: NoticiasSeguridad.com (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS