 Ciberseguridad
Extensión de Google Chrome, Hola VPN, Roba las claves privadas de Ethereum

Ha sido comprometido el código publicado por Hola VPN en Chrome Web Store añadiendo capacidades para el robo de la clave privada del monedero para la criptomoneda Ethereum MyEtherWallet.
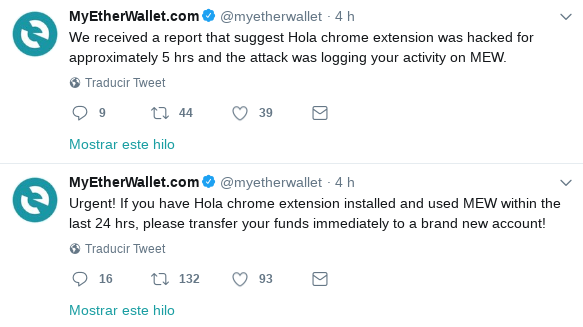
Según informan en el canal de Twitter del MyEtherWallet, el código fraudulento ha estado disponible 5 horas. Durante esas 5 horas todos los usuarios de Hola VPN que hayan accedido a la web de MyEtherWallet han sufrido el robo de la clave privada de su "wallet" por lo que lo más seguro es que su cartera haya sido sustraída. Es importante conocer que las extensiones de Google Chrome se actualizan automáticamente.
Cabe la posibilidad de que el atacante no haya transferido los fondos por lo que lo más recomendable sería que se transfirieran los ETH posiblementes sustraídos a otro wallet alternativo para evitar que el atacante pueda hacerse con el control de ellos.
El tema de las extensiones del navegador representa un punto bastante serio en seguridad, las posibilidades que ofrece a un atacante hacerse con el control de una extensión con capacidad de modificar e interactuar con cualquier web que el usuario renderice en su navegador, abre las puertas a los atacantes a usarlas para el robo de casi cualquier credencial electrónica.
En este caso ha sido un monedero de Ethereum pero podría haber sido la web de un banco, la cuenta de Netflix o los credenciales de acceso a las cámaras de seguridad de su casa.
Etiquetado en: Google Chrome Extensión Hola VPN Ethereum Hack Cibercriminales
Julio 11, 2018 11:55 AM
Fuente: Hispasec.com (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS