 Ciberseguridad
Cómo minimizar la amenaza que supone el ransomware para Android

Aunque el minado malicioso de criptodivisas está ahora muy de moda, no es motivo para bajar la guardia ante otros malware, más cuando se trata del peligroso ransomware, que siempre tiene muchas posibilidades de volver irrecuperables los datos legítimos de la víctima.
Aunque peligrosos ransomware como WannaCry, Bad Rabbit, Petya y NotPetya han apuntado sobre todo contra los usuarios de Windows, eso no quiere decir que no exista malware de características similares creados para ir contra otros sistemas. Aquí sobre todo se apunta a Android, y es que el sistema operativo de Google, debido a su acusada fragmentación y el escaso soporte ofrecido por muchos fabricantes, dejan el terreno muy llano a los cibercriminales para que puedan atacar a cientos de millones de dispositivos que no reciben parches contra las vulnerabilidades que van surgiendo. Este panorama, como es lógico, está haciendo aumentar la cantidad de malware contra Android.
Hoy vamos a aprovechar la ocasión para dar una serie de consejos para minimizar el riesgo del ransomware desarrollado contra Android, y es que el tener miles de millones de dispositivos funcionando, con muchos de estos sin recibir toda la protección necesaria, termina haciendo que sea muy recomendable a los usuarios de dicho sistema la toma ciertas precauciones y medidas.
¿Qué es un ransomware?
Lo primero que vamos a hacer es definir qué es un ransomware, aunque sea un tema que hemos tratado en muchas ocasiones. Y es que a pesar de que no sea el tipo de malware más extendido, su peligrosidad termina dándole mucho protagonismo en los medios.
Un ransomware es básicamente un software malicioso creado para cifrar los datos personales e incluso partes del sistema, aunque algunos son capaces de hasta llevarse por delante el disco duro entero. Una vez haya cifrado lo que tenga programado, el usuario no podrá acceder a sus datos y verá un mensaje pidiéndole un rescate, que generalmente se exige pagar mediante Bitcoins u otra critpodivisa.
Uno de los posibles motivos de la existencia del ransomware es la diversificación del mercado de sistemas operativos, sobre todo gracias a los dispositivos móviles, que han dado más prioridad a los datos personales frente al sistema operativo. Esto hace que muchos ransomware no dañen ningún componente del sistema, sino que simplemente cifran los ficheros personales con la esperanza por parte de los cibercriminales de cobrar el rescate.
En muchas ocasiones no hay forma de recuperar los ficheros cifrados de forma gratuita, por lo que en caso de acabar infectado por ransomware se puede terminar perdiendo una gran cantidad o incluso todos los datos personales. Además de otras medidas y precauciones, lo más básico que se puede hacer frente a este tipo de malware es la realización periódica de copias de seguridad para perder la menor cantidad de datos posible en caso de desastre.
Las infecciones de ransomware se producen sobre todo porque el usuario abre una aplicación o un programa malintencionado que termina secuestrando sus datos personales y posiblemente más cosas. Dicho programa malicioso suele llegar a través del navegador web (despliegue de adware, direccionamiento a un sitio web malicioso…), el correo electrónico (en lugar de ir adjuntado, hay un enlace hacia Mega, Google Drive o Dropbox que lleva al malware) o los servicios de mensajería (ficheros maliciosos que son enviados adrede o mediante algún automatismo a la víctima). Obviamente, el engaño aquí juega un papel fundamental, por lo que no es raro verlo combinado con ataques de phishing.
¿Cómo proteger Android y sobre todo los datos frente al ransomware?
Aquí vamos a mencionar sencillos pasos para minimizar el riesgo que supone el ransomware. Los pasos a seguir no son muy diferentes a los consejos generales, pero intentaremos darle un enfoque algo más centrado en el sistema operativo que nos ocupa en esta ocasión.
- Utilizar un antimalware: Utilizar algún antimalware no es ninguna
garantía, pero cuantas más capas de
protección se tenga, mejor. Lo suyo sería contar con una solución que
ofrezca protección en tiempo real, y
en caso de tratarse de una empresa no hay que descartar la utilización de
alguna solución de pago adaptada al tamaño de la corporación.
- Actualizar el sistema operativo: Así se pueden obtener muchos
parches a nivel de seguridad que ayudan a cubrir muchas vulnerabilidades. Si
bien este es un tema que hemos tratado mucho cuando Windows ha sido el
protagonista de la entrada, el mismo principio se tiene que aplicar a todos los
sistemas operativos, aplicaciones y programas que se tengan instalados.
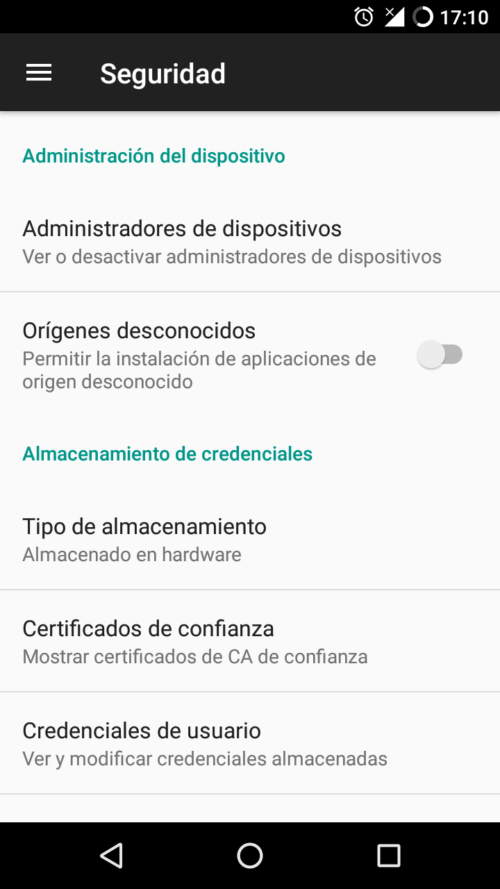
- No descargar aplicaciones de fuentes desconocidas: Esto se resume en no descargar ninguna aplicación de fuera de Google Play (la tienda oficial de Google para Android) o el instalador APK procedente del sitio web oficial de aplicación. En caso extremo, se puede descartar la segunda vía, a lo que hay que sumar el no habilitar nunca los Orígenes desconocidos desde la configuración de la Seguridad en Ajustes. Sin embargo, visto está que la Play Store no es invencible, así que una medida de precaución adicional a tomar sería no descargar aplicaciones extrañas, de procedencia sospechosa (el desarrollador), que se hagan pasar por otras legítimas o que lo pongan todo “demasiado bonito”, o sea, que tienen un gancho atractivo con el fin de que el usuario pique.
- Obviar los procesos de instalación a partir de una ventana emergente:
Las ventanas emergentes pueden llegar a ser muy agresivas e incluso estar muy
bien presentadas con el fin de que el usuario pique. Pero como ya hemos
comentado en el punto anterior, los suyo es apoyarse en la Play Store, que ya
se encarga de mantener al día las aplicaciones, por lo que las ventanas
emergentes sugiriendo actualizaciones tienen muchas opciones de ser engaños.
Aquí también es muy importante ignorar las ventanas emergentes mostradas
mediante el navegador web, que básicamente suelen tener las misma malas
intenciones.
- ¡Cuidado con los enlaces!: ¿Hay que pensárselo dos veces antes de
hacer clic sobre un enlace en Windows? Sí, y en Android, iOS, Linux macOS y
FreeBSD, porque el sistema operativo invencible no existe. Evitar todos los
enlaces sospechosos es una buena medida para evitar el malware, incluido el
ransomware.
- Hacer copias de seguridad de al menos los ficheros más importantes:
Hay muchas posibilidades de hacer esto, como utilizar un servicio de
almacenamiento en la nube, alguna aplicación para hacer copias de seguridad o
bien hacer copias periódicas de los ficheros en un ordenador que se tenga
disponible. Eso sí, en caso de recurrir a la última vía, también es muy
recomendable tener copias de seguridad adicionales en un disco duro externo o
un soporte óptico como DVD o Blu Ray. El usuario no tiene por qué elegir entre
los métodos, sino que lo recomendable es utilizar varios para reducir al máximo
la pérdida de datos en caso de acabar infectado por un ransomware.
- Plantéate usar una ROM: Como ya hemos comentado antes, hay cientos
de millones de dispositivos Android sin soporte por parte de su fabricante, así
que la utilización de una ROM alternativa compatible, como LineageOS, puede ser
una buena solución, ya que así se reciben periódicamente los parches de
seguridad publicados por Google, aunque esta no sea la que suministre las actualizaciones,
sino los encargados de LineageOS, Replicant OS o la ROM que dedica utilizar.
¿Cómo reaccionar en caso de que el dispositivo Android acabe infectado por un ransomware?
Se ha hecho algo mal y ahora el usuario se ha convertido en la víctima de un ransomware que no le permite desbloquear su celular o tablet. ¿Qué se puede hacer ante dicha situación? Afortunadamente, según los expertos de Avast, hay una serie de pasos que se pueden seguir para recuperar el dispositivo y hacer que funcione correctamente de nuevo.
Antes que nada, lo recomendable es no pagar, ya que eso no da garantías de poder recuperar el dispositivo ni los ficheros cifrados, ya que es una situación en la que se tiene que optar en confiar en criminales. Y en caso de pasar por caja, eso podría volver a usuario más vulnerable ante otro ataque mediante ransomware porque los actores maliciosos saben que dicha persona muestra menos resistencia a la hora de realizar el pago.
A partir de aquí hay dos caminos que la víctima puede seguir. Primero es intentar reiniciar, acceder al Modo Seguro (Safe Mode), revocar los permisos de Administrador del Dispositivo en caso de habérselos concedido a la aplicación y borrar la aplicación, programa o complemento origen del problema. La manera de acceder al Modo Seguro puede variar según el celular o tablet que se tenga entre manos, así que posiblemente sea conveniente mirar foros, las instrucciones o incluso documentación del fabricante para llegar a él, aunque la vía genérica es esta:
- Mantener presionado el botón de
encendido hasta que aparezca la opción de Apagar.
- Pulsar sobre la opción de apagar
que aparece en la pantalla.
- Volver a encender el dispositivo,
aunque manteniendo pulsados de forma simultánea el botón de encendido y el que
permite subir y bajar el volumen (o manteniendo los botones de subir y bajar
volumen a la vez en caso de estar separados).
- Luego aparecerá en la pantalla
una consola con una interfaz parecida al de una consola, que tendría que
mostrar diferentes opciones, con el Safe Mode entre ellas.
- Después hay que navegar por
Settings > Applications > Manage Applications para encontrar la
aplicación maliciosa y desinstalarla.
- En caso de no poder hacer uso del
Modo Seguro, lo único que queda es restablecer la configuración de fábrica del
dispositivo, algo que eliminará el ransomware, pero también todos los datos
almacenados.
El sentido común es clave
Como vemos, muchas de las medidas a tomar no son exigentes a nivel de conocimientos técnicos, sino que en buena medida se basan en utilizar el sentido común ante situaciones potencialmente dañinas para el usuario.
Mantener los patrones de comportamiento correctos, siendo precavidos, unido a la realización periódica de copias de seguridad, tendría que minimizar de forma notable la amenaza y los potenciales perjuicios de los ransomware.
Etiquetado en: Ransomware Android Consejos Recomendaciones Usuarios Malware
Julio 11, 2018 10:43 AM
Fuente: MuySeguridad.net - Eduardo Medina (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS