 Ciberseguridad
Todos los usuarios de Firefox ya pueden navegar con el protocolo TLS 1.3

A finales del pasado mes de marzo se aprobó TLS 1.3 como nuevo estándar de Internet, una versión actualizada y renovada de este protocolo que sucederá al anterior protocolo TLS 1.2 que, aunque no es inseguro, es un protocolo con más de 10 años que necesitaba ya una actualización. Poco a poco las principales aplicaciones de Internet van añadiendo soporte para este nuevo protocolo, y una de las últimas en hacerlo ha sido Firefox, el navegador web de Mozilla, que a partir de ahora nos permitirá navegar de forma más segura.
El viernes de la semana pasada se publicó también la última actualización, hasta la fecha, de TLS 1.3 (RFC 8446), actualización que ha llegado con una serie de mejoras en seguridad y rendimiento para seguir mejorando este protocolo. Con este totalmente definido y listo para empezar a utilizarse de manera predeterminada, ahora solo depende de los desarrolladores de las principales aplicaciones el implementarlo para que funciones a través de él.
Poco a poco, las principales aplicaciones de Internet, como Google Chrome o OpenSSH, van añadiendo soporte para empezar a funcionar con este protocolo y ofrecer a los usuarios los máximos niveles de seguridad posibles. Además, grandes empresas de Internet, como Google, Facebook y Cloudflare ya llevan tiempo utilizando este protocolo para proteger las conexiones de sus usuarios.
El pasado mes de abril, Mozilla empezó a activar el protocolo TLS 1.3 a algunos usuarios de la versión estable del navegador, aunque no a todos. Sin embargo, a partir de ahora, todos los usuarios que utilicen la última versión de Firefox, en su rama estable, ya podrán utilizar sin problemas esta nueva versión del protocolo TLS 1.3, con las mejoras en la seguridad y el rendimiento que eso implica.
Cómo comprobar si mi navegador utiliza TLS 1.3
Para comprobar si nuestro navegador web es compatible con TLS 1.3 y si este protocolo está activado, lo que debemos hacer es acceder al siguiente enlace, donde podremos utilizar las herramientas de SSLlabs para comprobar el nivel máximo de protocolo de seguridad (TLS) que tiene nuestro navegador.
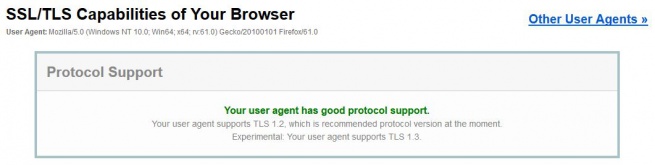
Este test, además, nos permitirá saber con detalle si nuestro navegador tiene alguna vulnerabilidad conocida y peligrosa que pueda poner en riesgo nuestra seguridad, así como toda la información relacionada con los protocolos soportados por nuestro navegador. Como ya hemos indicado, TLS 1.2 sigue siendo un protocolo totalmente seguro y recomendable para todo tipo de conexiones, aunque siempre que podamos y no tengamos problemas es recomendable utilizar el nuevo TLS 1.3, ya que es más moderno, cuenta con mayor seguridad y ofrece mejor rendimiento.
Etiquetado en: TLS 1.3 Internet Mozilla firefox Google Chrome Open SSH
Agosto 14, 2018 11:21 AM
Fuente: RedesZone.net - Rubén Velasco (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS