 Ciberseguridad
Vulnerabilidades en el protocolo de las máquinas de fax permite a los hackers infiltrarse en las redes internas

Dos vulnerabilidades descubiertas recientemente en el protocolo de fax pueden transformar máquinas de fax en puntos de entrada para los hackers en redes corporativas, revelaron dos investigadores de Check Point la semana pasada en una conferencia dada en la DEF CON 26 celebrada en Las Vegas.
Llamado “Faxploit”, este ataque se dirige al protocolo ITU T.30 de fax, según una copia de la presentación de DEF CON dada por Eyal Itkin y Yaniv Balmas la semana pasada.
Más específicamente, Faxploit aprovecha dos desbordamientos de búfer en los componentes del protocolo de fax que manejan los marcadores DHT y COM:
- CVE-2018-5924
- CVE-2018-5925
Máquinas de fax utilizadas como puntos de entrada a las redes corporativas
Itkin y Balmas dicen que un atacante puede enviar imágenes de fax con formato incorrecto a una máquina de fax que contiene código que explota estas dos vulnerabilidades y luego obtiene derechos de ejecución de código remoto sobre el dispositivo objetivo, permitiendo que el pirata ejecute su propio código y se haga cargo de la máquina.
Desde aquí, dicen que un atacante puede descargar e implementar otras herramientas de piratería que escanean la red local y ponen en peligro los dispositivos cercanos.
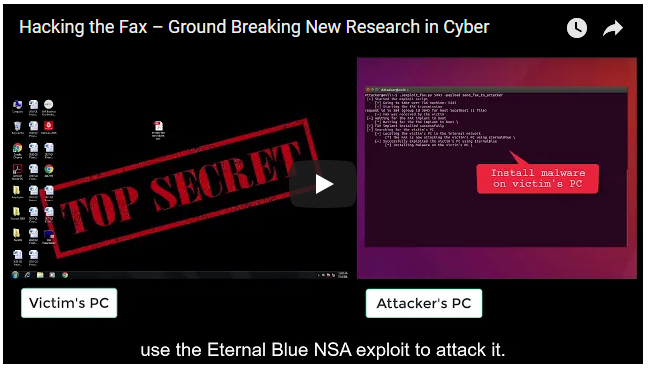
Los dos investigadores han grabado una demostración de un ataque Faxploit que compromete una máquina de fax y luego utiliza esta máquina para descargar e implementar el exploit EternalBlue que infecta las computadoras cercanas expuestas a través del protocolo SMB.
Etiquetado en: Vulnerabilidad Faxploit Check Point Protocolo ITU
Agosto 16, 2018 10:12 AM
Fuente: DivDesign.mx - Sid (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS