 Ciberseguridad
Dark Tequila: Malware que ataca instituciones bancarias mexicanas

Los investigadores de seguridad de Kaspersky Labs han descubierto una nueva y compleja campaña de malware que se ha dirigido a clientes de varias instituciones bancarias mexicanas desde al menos 2013. Con el objetivo principal de robar información financiera, así como credenciales de acceso a sitios web populares que van desde repositorios de versiones de código a cuentas públicas de almacenamiento de archivos y registradores de dominio.
Conocida como Tequila Oscuro, la campaña envía un malware keylogger bastante avanzado que logró permanecer bajo el radar durante cinco años debido a su naturaleza altamente específica y algunas técnicas de evasión.
Según los investigadores de Kaspersky, está diseñado para robar credenciales de una larga lista de sitios de banca en línea, así como Cpanels genéricos, Plesk, sistemas de reserva de vuelos en línea, Microsoft Office 365, clientes de Lotus Notes, correos electrónicos de Zimbra, Bitbucket, Amazon, GoDaddy, Register, Namecheap, Dropbox, Softlayer, Rackspace y otros servicios.
Una carga útil de varias etapas se entrega a la víctima solo cuando se cumplen ciertas condiciones; evitando la infección cuando las suites de seguridad están instaladas o la muestra se está ejecutando en un entorno de análisis. De la lista de objetivos recuperada del payload final, esta campaña en particular se dirige a clientes de varias instituciones bancarias mexicanas y contiene algunos comentarios integrados en el código escrito en idioma español, utilizando palabras que solo se hablan en América Latina.
La mayoría de las víctimas se encuentran en México. La campaña ha estado activa desde al menos 2013, por lo que es un producto muy ‘añejo’ (maduro). Hay dos vectores de infección conocidos: spear-phishing e infección por dispositivo USB.
El actor de la amenaza detrás de él supervisa y controla estrictamente todas las operaciones. Si hay una infección casual, que no está en México o no es de interés, el malware se desinstala de forma remota desde la máquina de la víctima.
El malware Dark Tequila básicamente incluye 6 módulos principales, de la siguiente manera:
- C & C: esta parte del malware gestiona la comunicación entre la
computadora infectada y el servidor de comando y control (C & C) y también
es responsable de monitorear los ataques de hombre en el medio para defenderse
contra el análisis de malware.
- Limpieza: mientras se realizan técnicas de evasión, si el malware
detecta alguna actividad “sospechosa”, como ejecutar en una máquina virtual o
herramientas de depuración, realiza una limpieza completa del sistema
infectado, eliminando el servicio de persistencia y la evidencia forense de su
presencia.
- Keylogger: Este módulo ha sido diseñado para monitorear el sistema
y registrar las pulsaciones de teclas para robar las credenciales de inicio de
sesión para una lista preinstalada de sitios web, tanto bancarios como de otros
sitios populares.
- Stealer de información: este módulo de robo de contraseñas extrae
contraseñas guardadas de clientes de correo electrónico y FTP, así como de
navegadores.
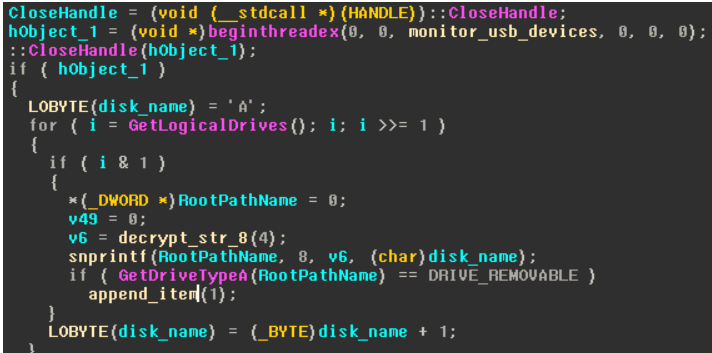
- El Infector USB: este módulo se replica e infecta a computadoras
adicionales a través de unidades USB. Copia un archivo ejecutable en una unidad
extraíble que se ejecuta automáticamente cuando se conecta a otros sistemas.
- Service Watchdog: este módulo es responsable de asegurarse de que
el malware se esté ejecutando correctamente.
La campaña permanece activa. Está diseñado para ser desplegado en cualquier parte del mundo, y atacar a cualquier objetivo de acuerdo con los intereses del actor de la amenaza detrás de él.
Etiquetado en: Malware México Instituciones bancarias Dark Tequila
Agosto 23, 2018 10:05 AM
Fuente: DivDesign.mx - Sid (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS