 Ciberseguridad
Los troyanos de banca móvil alcanzan un nivel preocupante

Los troyanos de banca móvil dispararon su presencia en el segundo trimestre de 2018 con un máximo histórico de 61.000, según informe de Kaspersky Lab.
Los troyanos de banca móvil son uno de los peores tipos de malware. Están diseñados para robar dinero directamente de las cuentas bancarias de los usuarios móviles y suponen un gran beneficio para los ciberdelincuentes. La forma de actuar es conocida, el malware se disfraza de aplicación legítima para atraer a las víctimas y conseguir instalarse. Una vez que se inicia la app, el troyano muestra su propia interfaz y cuando el usuario introduce sus credenciales, el malware robar la información.
Los 61.000 paquetes de instalación detectados suponen un hito histórico: un crecimiento tres veces superior al del primer trimestre de 2018, y con más del doble de instalaciones que en el primer trimestre de 2017.
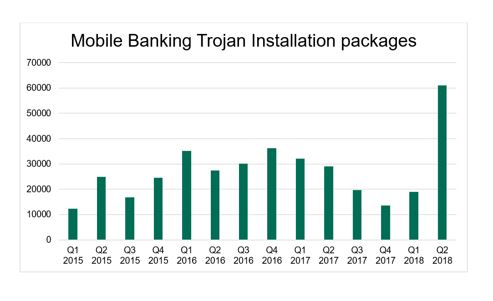
Según los analistas de Kaspersky Lab, un número tan elevado podría ser parte de una tendencia global de crecimiento de malware móvil, ya que el número total de paquetes de instalación de malware móvil también aumentó en más de 421.000 paquetes en comparación con el trimestre anterior.
“El panorama de amenazas del segundo trimestre de este año nos da muchos motivos de preocupación con respecto a la seguridad de los usuarios de dispositivos móviles. El crecimiento general de los paquetes de instalación de malware móvil, especialmente asociados con la banca, demuestra que los ciberdelincuentes están constantemente creando nuevas modificaciones a su software malicioso para hacerlo más sofisticado y discreto para que los proveedores de ciberseguridad lo detecten. El usuario y la industria deberían ser extremadamente cautelosos y vigilantes en los próximos meses a medida que la tendencia continúa creciendo”, señala Victor Chebyshev, experto en seguridad de Kaspersky Lab.
Cómo reducir el peligro de los troyanos de banca móvil:
- El proveedor de seguridad ha
señalado algunas medidas para reducir el
peligro de infección mediante este malware:
- Instalar aplicaciones que
provengan solo de fuentes de confianza.
- Verificar los permisos
solicitados por la aplicación.
- Utilizar una solución de
seguridad robusta para protegerlo del software malicioso y sus acciones.
- No hacer clic en enlaces de
correos electrónicos no deseados.
- No realizar el procedimiento de
rooting del dispositivo que otorgaría a los ciberdelincuentes capacidades
ilimitadas.
Etiquetado en: Troyanos Banca Movil Malware Android iOS
Septiembre 6, 2018 11:04 AM
Fuente: MuySeguridad.net - Juan Ranchal (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS