Google Project Zero es uno de los responsables de hacer públicos los agujeros de seguridad más importantes durante los últimos meses. En el día de ayer, publicaron una grave vulnerabilidad dentro de Windows Defender. Solo 24 horas más tarde -en tiempo récord- la firma con sede en Redmond acaba de publicar una actualización para solucionar el problema.
Uno de los investigadores de Google Project Zero no tuvo reparos en afirmar que estábamos ante el "peor error de ejecución de código remoto en Windows de los últimos tiempos". El fallo de seguridad estaba presente en Microsoft Malware Protection Engine (MMPE), el motor del antivirus ofrecido por Windows en el sistema operativo.
Grave vulnerabilidad en Windows Defender y otros productos de software de Microsoft.
Además de lo anterior, otros productos de Microsoft también estaban directamente afectados, a continuación se brinda la lista completa:
- Windows Defender
- Windows Intune Endpoint Protection
- Microsoft Security Essentials
- Microsoft System Center Endpoint Protection
- Microsoft Forefront Security for SharePoint
- Microsoft Endpoint Protection
- Microsoft Forefront Endpoint Protection
Windows Defender es el antivirus que viene activado por defecto en Windows Vista, Windows 7, Windows 8.1, RT 8.1, Windows 10, y Windows Server 2016. Eso significa que todos los usuarios con algunas de estas versiones instaladas, son vulnerables al grave agujero de seguridad descubierto por Google Project Zero.
Básicamente, la existencia de esta vulnerabilidad, permitía a un atacante remoto a esconder código en un archivo cualquiera. Cuando la herramienta de seguridad intentará escanear ese archivo, es aprovecharía la existencia del agujero de seguridad o vulnerabilidad para ejecutar el código remoto en el sistema operativo y conseguir así el acceso completo al sistema.
Microsoft se ha puesto rápidamente manos a la obra y ha lanzado una actualización en segundo plano que soluciona el problema, tal y como mencionan las personas de RedesZone. Si no tenemos nada bloqueado en el sistema ni hemos modificado la configuración de actualizaciones por defecto con las decenas de herramientas que se ofrecen en Internet, tendremos con toda probabilidad la última versión del motor del antivirus, con la vulnerabilidad totalmente cerrada.
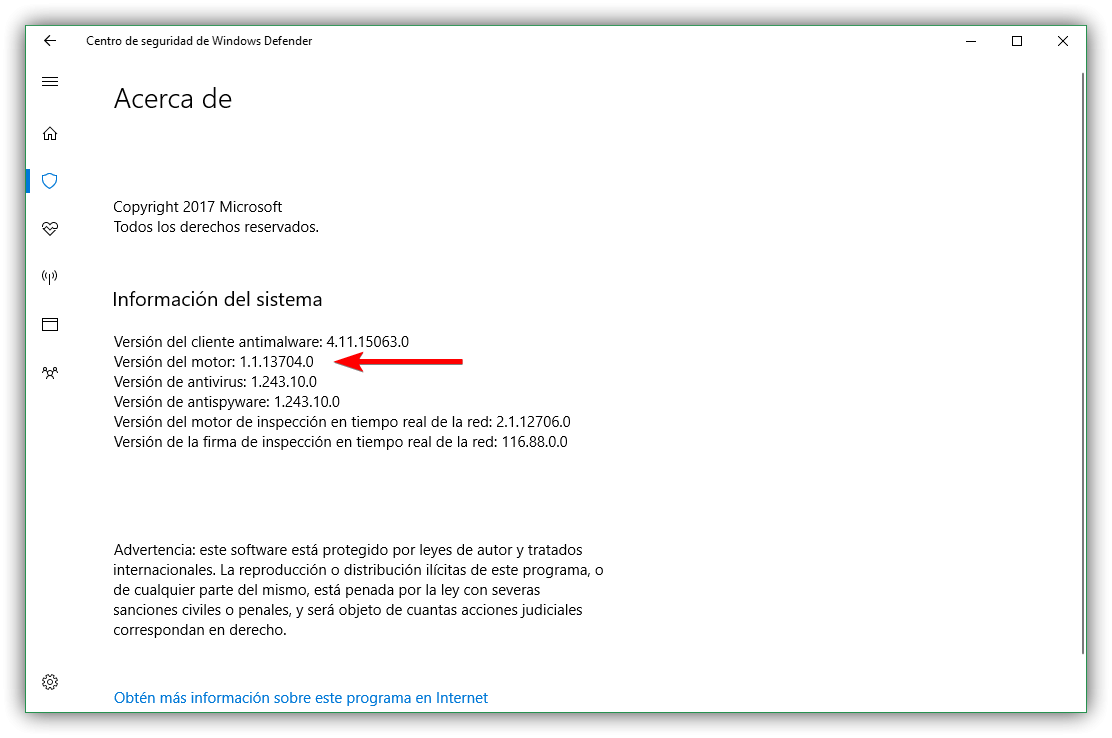
Si queremos estar completamente seguros de no ser vulnerables a éste agujero de seguridad, debemos acceder a Windows Defender, navegar hasta la sección "Acerca de" y buscar el número junto al texto "Versión del motor". Esa cifra debe ser 1.1.13704.0 o es posterior. En ese caso estamos seguros. En caso contrario, debemos acceder a Windows Update para instalar todos los parches de seguridad pendientes, especialmente este: CVE-2017-0290.
Etiquetado en: windows vulnerabilidades google project zero windows 7 windows 8 windows 10 windows server 2016 antivirus windows defender hacker seguridad
 Ciberseguridad