 Ciberseguridad
Guía para evitar infecciones de RANSOMWARE

¿Ransomware?
Un ransomware es un tipo de malware que restringe o bloquea el acceso a determinados componentes o archivos del sistema infectado, y pide un “rescate” para liberarlos.
Algunos tipos de ransomware cifran archivos sensibles del sistema operativo y otros cifran archivos del usuario, ofimática, bases de datos, etc. obligando al propietario a pagar el rescate que permitirá descifrarlos.
El ransomware afecta a empresas, gobiernos, infraestructuras críticas e incluso a usuarios domésticos, y las consecuencias incluyen:
- pérdida temporal o permanente de
información sensible o confidencial;
- interrupción de las operaciones de la
organización;
- pérdidas financieras incurridas para
restaurar los sistemas y archivos, o en el peor de los casos, por el pago del
rescate;
- potencial daño a la reputación de la
organización;
- responsabilidad penal o civil (que será analizado en el apartado de aspectos legales).
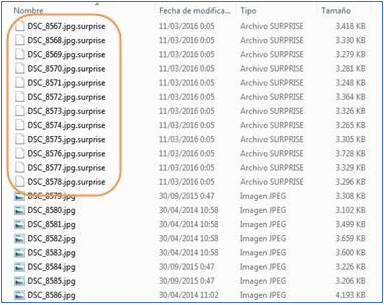
El ransomware suele cifrar la información en todas las unidades, tanto las locales del sistema operativo como las mapeadas a otros equipos. Esta situación se vuelve crítica cuando el equipo infectado está conectado a un servidor de archivos o a un sistema responsable de realizar backup, ya que se cifrarán los archivos originales y las respectivas copias de seguridad.
En general, el cifrado de los ransomware actuales suele ser imposible de revertir ya que se utiliza una combinación de algoritmos de criptografía simétrica y asimétrica, y cada archivo es cifrado con una clave única.
Finalmente, el malware deja una “nota de rescate” en el escritorio del usuario y/o en archivos en distintas carpetas del sistema (en inglés o en varios idiomas), de forma tal que la víctima conozca el procedimiento para recuperar sus archivos secuestrados.
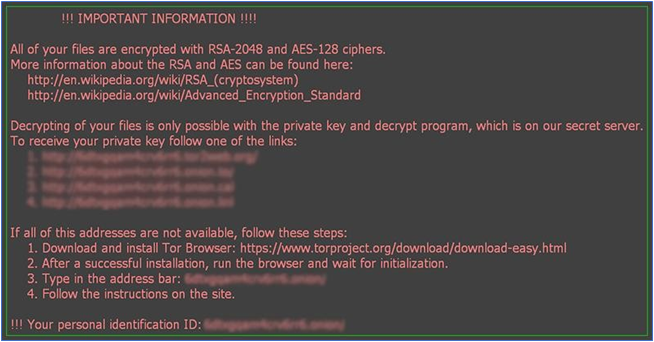
En algunas ocasiones, los errores de programación introducidos en el malware permiten desarrollar una aplicación para encontrar la contraseña, descifrar y recuperar los archivos, sin pagar. Pero, con excepción de aquellos tipos de malware que tienen errores en su desarrollo, la única forma de descifrar los mismos es pagando el rescate para obtener las contraseñas correspondientes, generalmente en la criptomoneda Bitcoin o Monero.
Ante todo, se recomienda NO PAGAR
Algunos ransomware conocidos y ampliamente difundidos son:
Alphacrypt, Cerber, Chimera, CryptorBit, CryptoDefense, CryptoLocker, CryptoWall, GandGrab, Locky, LowLevel04, OphionLocker, Petya, Nemucod, NotPetya, Ransom32, TeslaCrypt, Torrentlocker, VaultCrypt, WannaCry, CryptXXX.
Aquí se muestra una línea de tiempo del nivel de crecimiento que han logrado los ransomware en los últimos años.
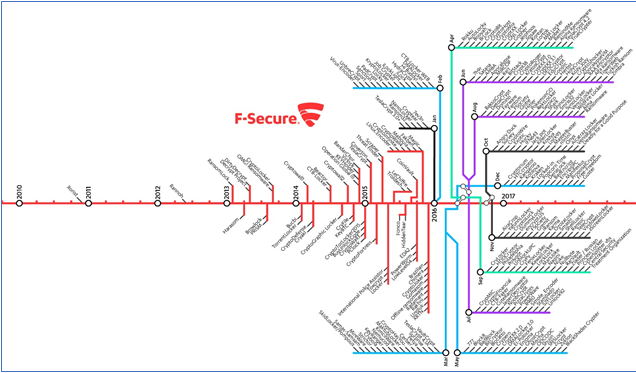
Línea de tiempo de ransomware – Fuente: F-Secure
Actualmente el ransomware se puede encontrar tanto en sistemas operativos de escritorio como Windows, Linux y Mac OS, como así también en sistemas operativos móviles como ser Android, iOS y Windows Mobile. Los dispositivos de IoT (Internet of Thing) también están siendo alcanzados por esta amenaza, lo cual dará lugar a infecciones en televisores, refrigeradores y hasta en automóviles.
¿Cómo evitar infectarse?
1 Hacer backup periódico de la información
El backup es una medida reactiva, no ayuda a no infectarse, pero es tan importante que se ha decidido incluirla primero en la lista. La única y más importante herramienta contra el ransomware son las copias de seguridad. Si un malware cifra o daña los archivos, recuperar el último backup es la mejor alternativa. De esta forma, se evita perder información o tener que pagar el rescate por los datos.
Las copias de seguridad deben ser realizadas off-site, y las unidades utilizadas para realizar el backup no deben estar mapeadas en la red para evitar que los archivos de respaldos sean alcanzados por el ransomware.
2 Concientizar y entrenar a los usuarios
Una de las principales puertas de entrada del ransomware son los usuarios con hábitos y comportamientos negligentes, debido a la falta de información sobre las amenazas actuales.
Por este motivo, se recomienda llevar adelante un proceso de concientización y entrenamiento de todos los usuarios de la organización. El objetivo es que aprendan y comprendan los riesgos asociados al uso de recursos informáticos e Internet, y desarrollen hábitos y comportamientos que les permitan realizar un uso responsable y seguro de los mismos.
Además de planear e implementar un proceso de concientización, se debe estar en condiciones de evaluar periódicamente los hábitos y comportamientos de los usuarios para así poder, a partir de los resultados obtenidos, realimentar y mejorar dicho proceso.
3 Aplicar un modelo de mínimo privilegio
El uso de permisos administrativos facilita la ejecución de aplicaciones dañinas y la instalación de malware. Un usuario “administrador” (o “root”) sólo debería ser utilizado cuando se necesite realizar una tarea que lo requiera, autorizado por personal superior y auditado de forma periódica.
Por lo tanto, para disminuir el riesgo de una infección por ransomware, cada usuario debe ser capaz de acceder sólo a la información y recursos que sean necesarios para el desempeño de sus tareas autorizadas, además debería ingresar a los sistemas a través de su identificación unívoca de usuario y contraseña. Si se loguea de esta manera y se cumple el modelo del mínimo privilegio, sólo tendrá acceso a la información y datos que necesita, dentro de su perfil y a ningún directorio sensible del sistema operativo, lo cual minimiza el impacto de una posible infección.
4 Segmentar la Red
La segmentación de la red a través de VLAN2 y ACL3 permite controlar el tráfico entre redes de distinta relevancia (por ejemplo, la LAN de usuarios y la LAN de los servidores). Segmentar una red no evita que un ataque de ransomware tenga acceso a los sistemas, pero será de mucha ayuda para limitar la infección y lograr que el malware permanezca aislado sólo en el segmento de red en que ha comprometido, y así no se extienda por toda la organización, también es posible segmentar infraestructuras virtualizadas a través de tecnologías de segmentación propias de este tipo de entornos (como VMware NSX y Microsoft Hyper-V Network Virtualization).
5 Revisar recursos compartidos y unidades externas
Periódicamente se deben realizar revisiones de recursos compartidos (unidades de disco, impresoras, carpetas, etc.) y unidades externas (pendrives, tarjetas de memoria, discos rígidos, etc.) conectadas a los equipos, con el objetivo de determinar si es necesario que permanezcan compartidos o no y, de ser necesario establecer los permisos mínimos para un correcto desempeño.
En caso de detectar dispositivos que no correspondan o que no sean utilizados, deberán ser desconectados/deshabilitados, de forma tal que, si ocurre una infección, se evite la propagación del malware por la red de la organización, minimizando el impacto en otros equipos.
6 Utilizar soluciones antivirus
Es recomendable utilizar (al menos) dos antivirus: uno en dispositivos ubicados en el perímetro de la red -firewall y correo corporativo- y otro para los clientes internos y estaciones de trabajo. Para evitar el pago de licencias adicionales, se puede utilizar un producto pago y uno gratuito u Open Source.
Debido al dinamismo del malware, es normal que los antivirus se “tomen” un promedio de 48 hrs para reaccionar ante un nuevo tipo de amenaza como es el ransomware actual. Cuanto más tiempo pase desde la aparición de un nuevo tipo de malware, mayor es la posibilidad de detección por parte del producto. Ningún antivirus es infalible, pero tener dos o más productos en distintos niveles de la organización multiplica la posibilidad de detección.
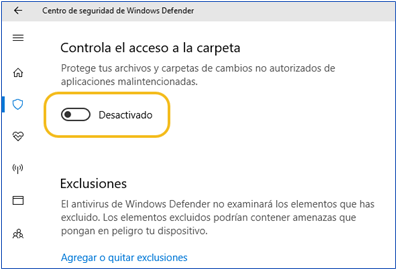
La mayoría de los antivirus actuales permiten analizar el interior de archivos comprimidos en busca de malware. En el caso de Windows 10 (ediciones 2018 en adelante), se puede utilizar la protección de carpetas específica contra ransomware, configurando esta opción dentro del Centro de Seguridad de Windows Defender.
7 Utilizar antispam, firewall y filtro de contenido
El filtro de contenido se puede realizar en forma manual desde el cliente de correo o bien desde el servidor de correo corporativo, firewall, proxy o UTM, dependiendo lo que la organización decida.
Filtrado a nivel de firewall
Generalmente, el ransomware debe comunicarse con un centro de Comando y Control (C&C) a través de Internet, para enviar las contraseñas de cifrado y recibir instrucciones. El uso de firewall es fundamental en el bloqueo de este canal de comunicación entre el malware y su C&C. Para el ransomware, por lo tanto, es importante hacer foco en el filtrado de conexiones salientes para evitar que se comunique con dicho C&C.
Filtrado web (proxy)
Se debe bloquear la conexión a sitios web:
- Según
su geo-localización, como por ejemplo el tráfico proveniente de
Asia y otros países de Europa del Este.
- Según
su dominio de nivel superior. En Spamhaus se encuentra un listado de
dominios sospechosos por naturaleza.
- Según
el contenido/finalidad del sitio: spam, phishing, evasión de proxy,
pornografía, y otras categorías de sitios web considerados innecesarios para
las operaciones normales de la organización.
- Cuando sea posible, servicios de correo electrónico personal
(Gmail, Outlook, Yahoo), sitios de
intercambio de archivos (Drive, Dropbox, OneDrive), redes sociales, mensajería instantánea, entre otros. De ser
necesario, se pueden agregar excepciones especiales a una cantidad acotada de
personas, de acuerdo a su responsabilidad dentro de la organización.
Filtrado de nodos TOR
Si se dispone de un Proxy, Firewall o cualquier otro sistema de seguridad perimetral, será posible añadir reglas para bloquear accesos hacia nodos de la red TOR.
Para facilitar el bloqueo, existe una lista de nodos hoja dependiendo de su IP pública, y también se pueden agregar una lista de direcciones, que se actualiza cada 30 minutos y permite identificar nodos TOR. Si se administra un servidor web, se puede efectuar este mismo tipo de restricción mediante los archivos de configuración propios del webserver.
Filtrado de correos
Los módulos que se deberían configurar en los servidores o gateway de correo (en un caso ideal), son los módulos:
- Antispam, para
filtrar o bloquear cualquier tipo de correo basura.
- Filtrado del contenido, para analizar y bloquear malware o archivos ejecutables, analizar archivos comprimidos, bloquear URLs maliciosas, entre otras.
El servicio antispam, debe configurarse para bloquear (como mínimo) cualquier tipo de archivo ejecutable o comprimido. Dos soluciones antispam Open Source son Radical Spam y Mail Cleaner.
8 Mostrar las extensiones de los archivos
En el caso de utilizar sistema operativo Windows, se debe tener en cuenta que, de manera predeterminada, oculta las extensiones para tipos de archivos conocidos (.EXE, .TXT, .SCR, etc.). Esto es un problema porque, un método tradicional de propagación de malware consiste en utilizar extensiones dobles para engañar al usuario. Por ejemplo, si el archivo se llama file.pdf.exe o archivo.docx.scr, Windows mostrará file.pdf o archivo.docx.
Es recomendable entonces activar la visualización de la extensión de los archivos para que sea más fácil detectar archivos maliciosos con doble extensión.
Esta medida debería ser contemplada a su vez dentro del proceso de concientización y entrenamiento, mencionado previamente, para que los usuarios sepan qué es una extensión, qué extensiones son peligrosas, y, efectivamente, que un archivo con doble extensión es un archivo potencialmente riesgoso.
9 Filtrar archivos con extensiones peligrosas
El filtro de contenido se puede realizar desde el cliente de correo o bien desde el servidor de correo corporativo, el firewall, el proxy o el UTM, dependiendo de lo que la organización decida.
Inicialmente, se deberían bloquear al menos los siguientes tipos de archivos:
BAT, CMD, COM, CPL, DLL, EXE, JAR, JS / JSE, LNK, MSI, PIF, PS1, SCR, VBE / VBS, ZIP / RAR / 7z (y otros comprimidos)
10 Inventariar y controlar aplicaciones
Es recomendable realizar relevamientos periódicos de las aplicaciones utilizadas por los usuarios, para adquirir una visibilidad completa del software instalado en toda la infraestructura de la organización.
De esta manera será posible determinar la presencia de herramientas no autorizadas o innecesarias que podrían estar conectándose a internet y convirtiéndose, por lo tanto, en una fuente de riesgo para la organización, también podrá detectarse la ausencia de actualizaciones en el software autorizado, y podrá actuarse en consecuencia.
11 Instalar actualizaciones del sistema operativo y aplicaciones
El aprovechamiento de vulnerabilidades y exploits es un factor común en la mayoría del malware. Los delincuentes se aprovechan de los bugs y falta de actualizaciones en el sistema operativo y en aplicaciones tradicionales como navegadores (Internet Explorer, Edge, Firefox, Chrome y Safari), Java, Flash Player y Adobe Reader, entre los más populares.
Todas las aplicaciones instaladas deberían actualizarse lo antes posible, sea a través de una configuración/herramienta automática o manualmente a través del sitio oficial del fabricante. Para usuarios avanzados podría ser posible filtrar Javascript, Java, Flash y otros plugins el navegador a través de la extensión NoScript (para Firefox) y ScriptSafe (Chrome).
12 Deshabilitar ejecución de archivos temporales
Al evitar el uso de permisos administrativos, los archivos descargados por el usuario se almacenan en carpetas locales y temporales de su perfil.
El malware suele ejecutarse casi siempre en alguno de estos directorios.
Por lo tanto, se deben bloquear los permisos de ejecución sobre los mismos para que los archivos dañinos no se puedan ejecutar. Para bloquear el acceso a estos directorios, se pueden utilizar las directivas de restricción de software local o las GPO de Active Directory (”secpol.msc”).
A esta lista se pueden incorporar los tipos de archivos (y extensiones).
En la siguiente imagen, se muestra una regla de configuración local donde se restringe la ejecución de archivos .exe en el directorio %AppData%\.
img
En el caso de tener la necesidad de ejecutar aplicaciones legítimas desde estos directorios, se debe crear una excepción para la regla correspondiente.
13 Deshabilitar escritorio remoto
En aplicaciones de escritorio remoto como RDP (nativo de Windows), VNC o TeamViewer, es común la infección a través del aprovechamiento de vulnerabilidades y el uso de contraseñas débiles. Cuando sea posible, estas aplicaciones deberían ser deshabilitadas y, de requerirse un acceso remoto, se recomienda la implementación de una VPN, cuya configuración se limite sólo a los equipos necesarios dentro de la red corporativa.
Adicionalmente, se recomienda aplicar los siguientes controles:
- Establecer una contraseña robusta;
- habilitar el doble factor de
autenticación (2FA) (cuando sea posible);
- utilizar las últimas versiones disponibles con todas las actualizaciones y parches.
14 Restaurar el sistema
Los sistemas operativos Windows tienen la funcionalidad “Restaurar sistema”, la cual permite recuperar el sistema operativo a un estado anterior a un incidente. Quien administre un dominio, a través de una GPO podrá habilitar/deshabilitar el servicio Volume Shadow Copy (“vssvc.exe” - “Instantáneas de volumen” en español) en los equipos de red que se considere apropiado proteger.
Sin embargo, es importante hacer notar que, el ransomware, también utiliza dicho servicio para eliminar las copias de seguridad, por lo tanto, será útil sólo en el caso que el malware no las haya eliminado. De todas formas, la mejor recomendación es tenerlo habilitado, para aumentar las probabilidades de recuperar el sistema afectado.
Dado que Linux no dispone de un servicio nativo como Windows, una alternativa similar es utilizar Timeshift, rsnapshot, BackInTime o TimeVault. En el caso de Mac OS se puede utilizar la aplicación Time Machine, que permite hacer copias de seguridad o restaurar completamente el sistema operativo.
15 Desactivar las macros y ActiveX en las herramientas de ofimática
Una de las técnicas de propagación utilizada por el ransomware, son los documentos adjuntos maliciosos de ofimática (DOCX, XLSX, ODT, etc.) enviados como adjuntos a través de correos electrónicos. Estos documentos contienen macros que son ejecutadas automáticamente al abrir el documento.
Posteriormente, la macro descarga y ejecuta un archivo EXE, que es el verdadero troyano/ransomware que infecta el sistema.
Incluso, en el último tiempo han aparecido otras técnicas (macro-less) que hacen posible la ejecución de malware sin necesidad de abrir una macro en el documento.
En conclusión, nunca se debería abrir un archivo de ofimática que haya sido recibido por correo electrónico, ya sea porque le resulta sospechoso (por ej. escrito en otro idioma), porque no lo espera o porque es un remitente desconocido y, si se abre, nunca se debe permitir la ejecución de macros, siempre que sea posible denegarlo.
Por su parte, los ActiveX permiten realizar distintos tipos de acciones sobre el sistema operativo, lo cual también podría ser utilizado para infectarlo. Se recomienda desactivar las macros y ActiveX a través de GPO o manualmente en la herramienta ofimática utilizada.
16 Deshabilitar servicios de scripting y consolas
Se han popularizado campañas de spam que contienen archivos adjuntos comprimidos como ZIP y RAR con archivos VBS (VisualBasicScript) o JS (JavaScript). Si el usuario ejecuta el script adjunto, posteriormente se descarga y ejecuta el malware (.EXE) que suele ser un ransomware.
Los sistemas operativos Windows, por defecto abren archivos de scripts con la aplicación Windows Based Script Host (WSH). Por lo tanto, la recomendación es deshabilitar el servicio en cuestión a través de una política de grupo (GPO) o localmente. De la misma forma se recomienda deshabilitar o desinstalar Windows Power Shell y CMD ya que la mayoría de los usuarios no requieren estas herramientas.
Para los casos donde no sea posible deshabilitar dichos servicios, se recomienda configurar la apertura de los archivos de scripts con un editor de texto.
17 Bloquear publicidad y ventanas emergentes
Es común encontrar malware incrustado en publicidades de sitios web, ya que estos tercerizan sus espacios para mostrar publicidad relacionada con el contenido de la página web. Esta técnica se denomina Malvertising (Malware + Advertising) y, por lo tanto, con tan solo visitar un sitio con estas características, se puede infectar el sistema de la víctima de forma automática.
La medida de protección a aplicar, es instalar un complemento en el navegador para bloquear las ventanas emergentes y la publicidad. Dos bloqueadores efectivos y gratuitos son Adblock y Adblock Plus, los cuales funcionan en cualquier navegador y pueden ser instalados a través de una GPO.
18 Desactivar Autorun/Autoplay
Desde el lanzamiento de Windows Vista (año 2006), el servicio de “Autorun/Autoplay” de medios de almacenamiento externos, como USB y CD, se encuentra desactivado por defecto, pero en versiones anteriores se encuentra activado. En algunas ocasiones (todavía), es posible encontrar malware que se propaga a través de dispositivos USB utilizando esta función y, por lo tanto, debe ser desactivada.
A través del uso de GPO o manualmente en un equipo local, se puede desactivar este servicio, de forma tal que el archivo autorun no se ejecute automáticamente cuando se inserta un dispositivo externo.
19 Apagar conexiones inalámbricas
En los dispositivos móviles (teléfonos, tablets y notebooks), cuando sea posible se debe deshabilitar el uso de redes inalámbricas (bluetooth, infrarrojo y Wi-Fi) porque se disminuye el riesgo de propagación de malware a través de dispositivos que se conectan automáticamente y sobre los que generalmente no se tiene un control adecuado.
20 Instalar herramientas de terceros
Las herramientas anti-ransomware son una medida adicional de seguridad que funcionan a la par de las soluciones antivirus. Los proveedores de gran parte de estas herramientas son empresas de seguridad especializadas en antivirus que dejan estas herramientas disponibles a la comunidad de manera gratuita. En general, las mismas han surgido como vacuna de alguna variante de ransomware y luego fueron evolucionando, hasta convertirse en una solución aplicable a diversas variantes.
Este tipo de soluciones, mayoritariamente reaccionan ante un comportamiento anómalo propio del funcionamiento de los distintos tipos de ransomware. Otras, crean carpetas en la unidad de disco C con caracteres especiales, como señuelo, de modo que, al iniciar el proceso cifrado, el código malicioso arrancará por los archivos de dichas carpetas, y en consecuencia le dará tiempo a la herramienta de detectar y detener el cifrado.
21 Proteger el MBR
El MBR (Master Boot Record) consiste en código ejecutable almacenado en el primer sector (sector 0) de un disco duro, el cual inicia el arranque (Boot Loader) del sistema operativo. El MBR también contiene información sobre las particiones del disco y su sistema de archivo.
Teniendo en cuenta que el MBR se ejecuta antes que el propio sistema operativo, puede ser manipulado por un ransomware para ganar persistencia en el equipo. Por ejemplo: HDDCryptor, Petya y Satana explotan esta vulnerabilidad.
Para prevenir la modificación del sector 0 de todos los dispositivos conectados a un sistema, se puede utilizar la herramienta MBRFilter, la cual brinda una protección a nivel del sistema operativo.
22 Aislar el equipo infectado
En el caso de sospechar haber ejecutado un ransomware, desconectar la red y apagar el equipo puede disminuir la tasa de archivos infectados. Esto no es una solución, pero es preferible tener algunos archivos cifrados y no todos. Sin embargo, se debe prestar especial atención a este procedimiento porque algunas variantes de ransomware eliminan de manera parcial los archivos luego de cada reinicio.
Como medida adicional, se puede retroceder la hora en el reloj del BIOS porque algunos ransomware dan un tiempo limitado para realizar el pago. Obviamente esto no ayuda a recuperar los archivos cifrados, este procedimiento representa un riesgo porque que el sistema podría no volver a arrancar por los daños ocasionados por el malware.
Recuperación de archivos cifrados
La eliminación del malware se puede realizar manualmente o a través de un antivirus. En cambio, la recuperación de los archivos cifrados depende del tipo de ransomware y versión del mismo ya que, a medida que este tipo de malware se ha ido perfeccionando, sus creadores han ido corrigiendo errores y han agregado nuevas funcionalidades que dificultan que los archivos sean recuperados.
Por ejemplo:
- Las primeras versiones de CrypLocker, TeslaCrypt, Locky y AlphaCrypt se podían recuperar
utilizando las Shadow Copies de Windows
y la herramienta ShadowExplorer,
pero las versiones actuales eliminan estas copias y ya no se pueden utilizar.
- Para las dos primeras versiones
de Locky y TeslaCrypt era posible utilizar una herramienta de recuperación, pero versiones siguientes corrigieron
errores y ya no es posible realizar este procedimiento.
Con las tecnologías actuales (dejando de lado la computación cuántica) no es posible romper el cifrado de 128+ bits simétricos y 1024+ bits asimétricos utilizados por el ransomware. Por ejemplo
- Para un algoritmo simétrico, se
necesitan un par de horas para obtener una contraseña de 20 bits y años
para una clave de 128 bits: (2128 = 340282366920938463463374607431768211456
claves posibles)
- Para un algoritmo asimétrico, una clave de 512 bits puede romperse fácilmente
(en unos meses), pero una clave de 1024 o 2048 bits no es posible hacerlo en un
tiempo razonable para el negocio.
La recuperación de los archivos eliminados de forma segura, posterior al cifrado, tampoco suele ser posible ya que el “borrado seguro” sobrescribe N veces la información, de forma que cualquier esfuerzo por reconstruir los archivos se vuelve infructuoso.
De todos modos, antes de darlo todo por perdido, se pueden probar herramientas como R-Studio, Photorec o Recuva (Windows) y Foremost o TestDisk (Linux) que podrían permitir la recuperación de algunos archivos.
Proceso de pago
Ante todo, se recomienda NO PAGAR
Si todo lo anterior falla, y sólo si la organización decide hacerlo, se puede efectuar el pago del rescate. El pago no asegura resultados positivos ni la recuperación de los archivos, ya que siempre se estará negociando con delincuentes.
Además, pagar para descifrar los archivos, no significa que se haya eliminado la infección; incluso puede suceder que luego de recuperar la información, la misma sea cifrada nuevamente por el mismo malware.
En algunos casos es posible recuperar algunos pocos archivos de forma gratuita como “prueba de vida”, para probar que el delincuente realmente dispone de las claves para descifrar los archivos.
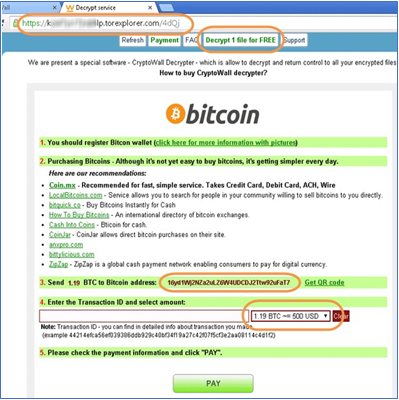
El rescate generalmente se exige en Bitcoin (u otra criptomoneda como Monero), lo cual hace muy difícil rastrear al delincuente y creador del malware. La cantidad de Bitcoin exigidos por los delincuentes depende del tipo de malware y puede ir desde unos pocos a cientos o miles de dólares.
Referencia principal: Guía para evitar infecciones de RANSOMWARE
Licencia Reconocimiento-Compartir Igual 4.0 España (CC BY-SA 4.0 ES), Colaboradores: Cristian Borghello – @seguinfo – Segu-Info, Marcelo Temperini – @mgitemperini – AsegurarTe, Mauro Gioino – @maurog11 – Equipo AntiRansom, Nicolás Gustavo Bruna – @thinkthenclick – Smartfense, Matías Sequeira – @matiasasequeira – Equipo AntiRansom, Maximiliano Macedo – @ydea2 – AsegurarTe
Etiquetado en: Ransomware Malware Recomendaciones Ciberdelincuentes
Septiembre 14, 2018 09:38 AM
Fuente: Guía para evitar infecciones de RANSOMWARE
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS