 Ciberseguridad
Falsa actualización de Adobe Flash instala Malware en tu ordenador

Expertos en Seguridad de TI de Palo Alto Networks, han descubierto circulando por la web, una falsa actualización de Adoble Flash que engaña a los usuarios e instala en realidad el bot para minar criptomonedas XMRing. Se han identificado al menos 113 actualizaciones falsas que están instalando este malware en el equipo de los usuarios.
El malware se encuentra activo desde agosto y está explotando el CPU de los usuarios para minar Monero, la conocida criptomoneda enfocada a la privacidad.
“Desde agosto de 2018, algunos ejemplos que simulan ser actualizaciones de Flash han tomado prestadas las notificaciones emergentes del instalador oficial de Adobe. Estas falsas actualizaciones de Flash instalan programas no deseados como el minero de criptomonedas XMRing, pero no solo eso, este malware es capaz de actualizar Flash Player a su última versión”, comentó el analista de inteligencia de la unidad 42, Brad Ducan.
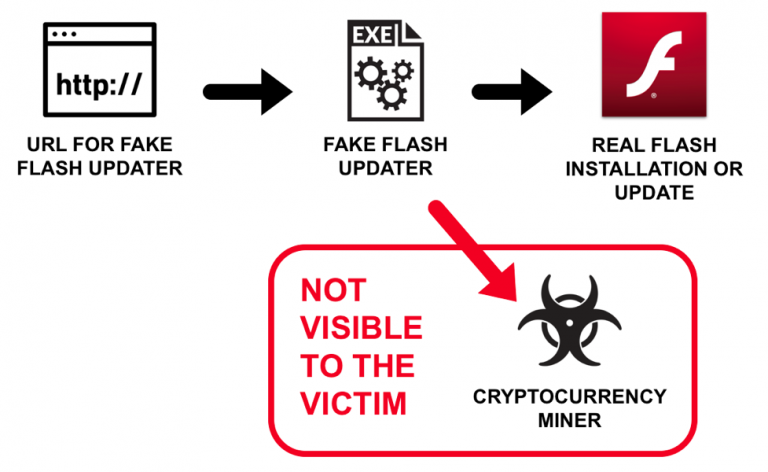
No solo las computadoras, sino también las redes son otro de los objetivos potenciales de estas falsas actualizaciones, que no solo infectan el ordenador con malware, además actualizan Flash Player para evitar ser detectados.
Los investigadores comentan que esta es una evolución del criptohacking y la actualización. Y se están convirtiendo en dos de las técnicas más comunes a la hora de lanzar ataques cibernéticos en un solo paquete.
Tan pronto este instalado el bot XMRing, se descargan los recursos para empezar a minar Monero, y después se coloca una verdadera actualización de Flash en el sistema, esto para evitar cualquier sospecha por parte del usuario. El objetivo principal de los atacantes es asegurarse de que el sistema siga minando Monero, y esto solo es posible evitando cualquier sospecha.
No hay un indicador que especifique el número de usuarios afectados, ya que Palo Alto Networks solo ha identificado 113 instancias del malware, por lo tanto, es difícil cuantificar el alcance de un impacto todavía.
Etiquetado en: Malware Monero Hackers Criptomonedas
Octubre 15, 2018 11:27 AM
Fuente: HackRead.com - Waqas (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS