 Ciberseguridad
Sistema teleférico de Moscú sufre ataque de Ransomware a dos días de su lanzamiento

El sistema teleférico de Moscú sufrió un ataque de Ransomware a dos días de su lanzamiento, que obligó a detener la operatividad de todo este sistema en la ciudad.
El 28 de noviembre medios locales informaron a Sergei Sobyanin, alcalde de Moscú y al resto de sus lectores, que los servidores del Moscow Ropeway (MKD), fueron atacados por un Ransomware.
MKD es una agencia creada para gestionar el nuevo sistema de teleféricos, que comprende una línea de 720 metros que cruza el río Moscú y conecta el Complejo Olímpico de Luzhniki con la plataforma de observación en Sparrow Hills.
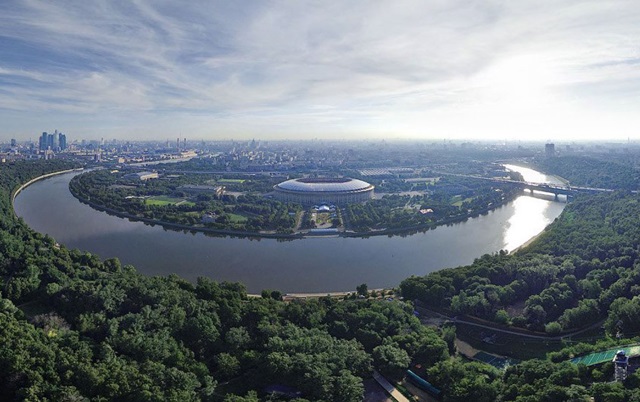
De acuerdo con los reportes, al darse cuenta del ataque, la agencia detuvo las operaciones de los 35 teleféricos de ocho asientos. Por fortuna, el ransomware no generó accidentes, ya que todos los teleféricos fueron aterrizados de manera segura.
Posteriormete, los servidores fueron analizados a profundidad eliminando la infección.
El sitio oficial de MKD reportó que el servicio fue restablecido.
Asimismo, los sitios de noticias informaron que las autoridades rusas lograron identificar al hacker detrás del ataque, sin embargo, no lo han capturado.
De momento, se desconocen más detalles sobre el ataque y no se especificó a qué tipo de Ransomware se enfrentaron.
Recordemos que un Ransomware, es un potente malware que bloquea el acceso al sistema operativo de un computador y exige una recompensa para “liberarlo”, generalmente estos atacantes dejan un número de cuenta o una plataforma para que la víctima efectúe el pago en Bitcoins. Entre los más conocidos se encuentran WannaCry, Cryptolocker y Locky.
Por otro lado, no es la primera vez que un Ransomware es usado para atacar algún servicio de transporte, por ejemplo, el más reciente fue SamSam, que afectó al Departamento de Transporte de Colorado en febrero de este año, este ataque costó a las autoridades de Colorado USD$ 1.5 millones.
Etiquetado en: Ransomware Malware Hacker WannaCry Cryptolocker Locky
Diciembre 6, 2018 11:39 AM
Fuente: TekCrispy.com - Rosselyn Barroyeta (2018)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS