 Ciberseguridad
Nuevo ataque de ransomware paraliza a grandes empresas

Pensábamos que con el WannaCry se había aprendido la lección, pero lo cierto es que en seguridad nunca se está al 100% seguro. Y es que un nuevo ataque llamado Petya Ransomware está atacando los equipos informáticos de un buen número de multinacionales, entre las que destacan la firma de abogados DLA Piper, la compañía de alimentación Mondelez, Maersk, o los laboratorios Merck; y como en el caso del ataque del WannaCry, todavía se desconoce tanto el alcance como la autoría detrás detrás de esta infección con el ransomware.
Como en el ataque anterior, los equipos infectados con Petya Ransomware han sufrido un cifrado de sus archivos y resulta imposible acceder al sistema operativo, puesto que lo único que se muestra es un mensaje que reza, tal como adelantan en Teknautas:
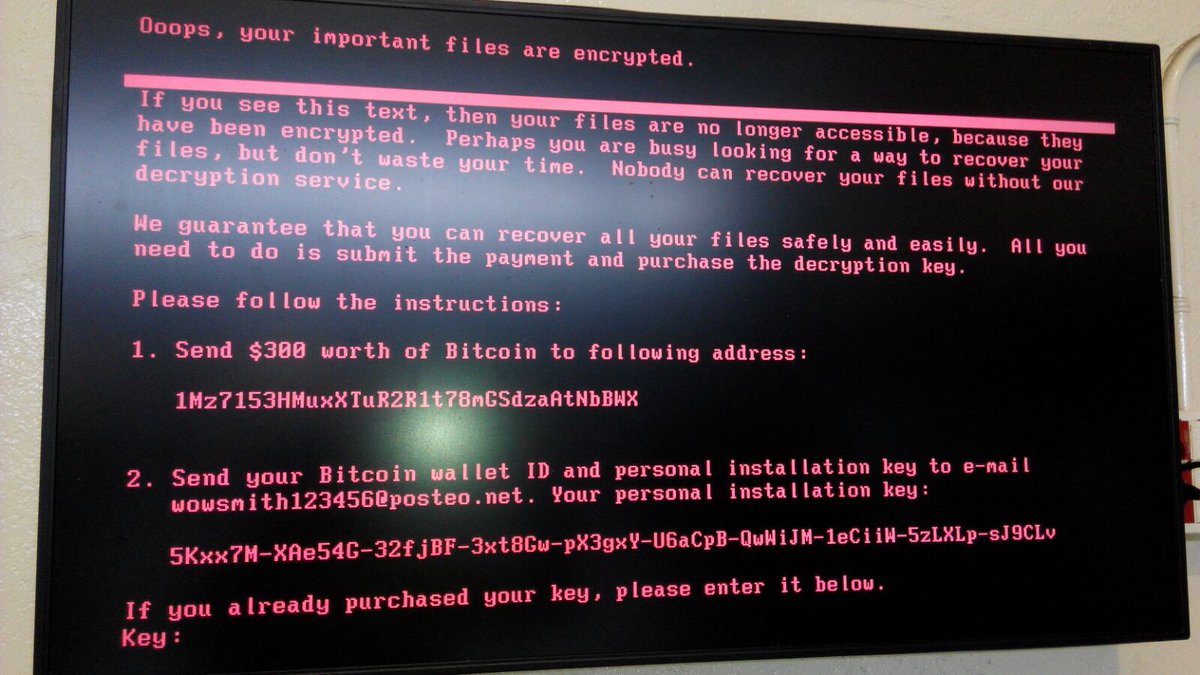
Si puedes leer este texto, tus archivos ya no están disponibles, ya que han sido encriptados. Quizá estás ocupado buscando la forma de recuperarlos, pero no pierdas el tiempo: nadie podrá hacerlo sin nuestro servicio de desencriptación".
Los atacantes obligan al pago de 300 dólares en bitcoin y enviar un justificante de transferencia a una dirección específica de correo, por lo que, de momento, y a la espera de una solución, aceptar el chantaje parece, hasta ahora, la única forma de acceder a los archivos cifrados. Como en el caso del WannaCry, parece que el ransomware se está expandiendo por el interior de las redes corporativas de estas grandes empresas, por lo que la mayoría de ellas están comunicando a sus empleados que desconecten sus equipos.
Pero además de las grandes compañías, este ransomware también ha afectado a varias entidades bancarias y empresas nacionales, según el Banco Central de Ucrania y tal como recoge Expansión, y a otras multinacionales como Nivea, GroupM o WPP.
Como medidas de prevención y se recomienda lo siguiente:
- Actualizar el sistema operativo y todas las soluciones de
seguridad, así como tener el cortafuego personal habilitado.
- Los accesos administrativos desde fuera de la organización
sólo deben llevarse a cabo mediante protocolos seguros.
- Mantener una conducta de navegación segura, empleando
herramientas y extensiones de navegador web completamente actualizado.
- Activar la visualización de las extensiones de los ficheros
para evitar ejecución de código dañino camuflado como ficheros legítimos no
ejecutables.
- Deshabilitar las macros en los documentos de Microsoft
Office y otras aplicaciones similares.
Etiquetado en: Ransomware virus mundial wannacry seguridad Petya
Junio 27, 2017 09:42 AM
Fuente: Hipertextual.com, A.S. 2017
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS