 Ciberseguridad
Anatova: nueva familia de Ransomware

McAfee ha publicado una noticia en la que anuncia (y alerta) una nueva familia de Ransomware detectada, la cual han bautizado con el nombre de Anatova.
La detección de esta familia se realizó a través de redes P2P privadas, y se cree que Anatova puede ser un peligro serio para la red en general debido a la extensión modular con la que se ha creado el malware y al auto cifrado del que dispone sus recursos a través de estas redes.
El método de entrada que utiliza Anatova normalmente es el engaño de la víctima a través de un camuflado de sus iconos con uno de juegos o aplicaciones conocidas en estas redes P2P, lo que lo hace más amigable para las víctimas.
El objetivo de la familia, como todo ransomware es el cifrado de todos los documentos de la máquina infectada para después pedir un rescate en criptomonedas, que en las muestras analizadas asciende a 10 DASH, que al cambio a dólares son unos 700$. Aunque esta muestra también es capaz de cifrar archivos compartidos en unidades montadas en el sistema.
Sobre el proceso de cifrado, los investigadores de McAfee que descubrieron el malware alertan de que será imposible la creación de un software para desinfectar el sistema y recuperar los archivos cifrados, debido a que la muestra genera un par de claves RSA para el cifrado de los archivos para cada usuario.
El malware en cuestión analizado, dispone del hash 170fb7438316f7335f34fa1a431afc1676a786f1ad9dee63d78c3f5efd3a0ac0 y cuenta con unas técnicas que dificultan su análisis:
- Cifrado de la mayoría de las
cadenas de texto utilizadas.
- Llamadas a funciones utilizadas
de forma dinámica.
- Protección anti-debug que hace
que en las fases de análisis estático encuentre el final del programa
rápidamente.
A parte de estos comportamientos avanzados, también cuenta con otras comprobaciones que hace que el malware no se ejecute como puede ser el nombre de usuarios del sistema, el entorno de ejecución o el lenguaje del sistema.
Esta familia no afectará a las máquinas en países de la CEI, Siria, Egipto, Marruecos, Irak e India. Un comportamiento que a menudo es habitual en los creadores de este tipo de malware, lo que puede dar pistas del lugar de origen de la muestra.
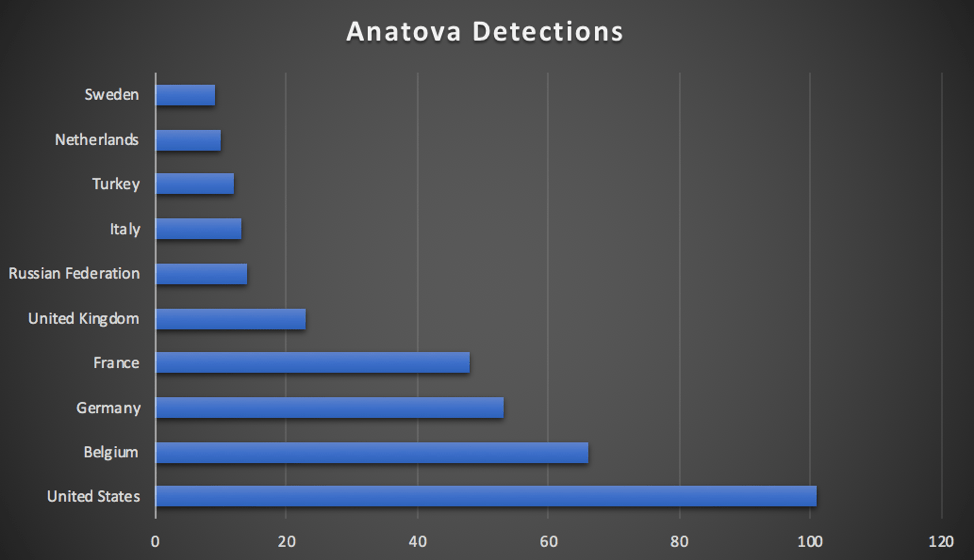
Tambien han publicado una gráfica con las detecciones en varios paises, Siendo los Estados Unidos donde más muestras se han detectado, aunque afecta seriamente a los países europeos.
Etiquetado en: Ransomware Malware Anatova Criptomonedas
Enero 29, 2019 10:19 AM
Fuente: Hispasec.com - Jose Ignacio Palacios Ortega (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS