 Ciberseguridad
El Phishing una de las principales amenazas de ciberseguridad

El phishing sigue siendo una de las principales amenazas de ciberseguridad para usuarios y empresas. Presente desde hace años como una plaga del correo electrónico, el uso masivo de las redes sociales y la mensajería instantánea ha abierto otros grandes medios de distribución de este malware. Y no debemos caer en la trampa que plantean este tipo de ataques.
Las fuerzas de seguridad han alertado sobre grandes campañas de phishing al arrancar 2019. Como de costumbre, los cibercriminales conocidos como phishers se hacen pasar por empresas de confianza enviando una supuesta comunicación oficial. Las últimas conocidas utilizan el cebo de BBVA y cupones de descuentos.
Se trata de otra más de las incontables estafas que se propagan por redes sociales, apps de mensajería o correos electrónicos en todo el mundo.
Los ciberdelicuentes suelen incluir un falso enlace en el que solicitan credenciales de acceso o información bancarias. Incomprensiblemente, todavía seguimos cayendo en estos burdos timos que utilizan un tipo bien conocido de ingeniería social con ataques de suplantación de identidad o phishing, palabra inglesa que alude a que los usuarios “muerdan el anzuelo”.
Las campañas que utilizan BBVA o PayPal tienen el mismo objetivo, pero con otro enfoque, solicitando accesos por motivos de seguridad u otros con enlaces falsos que buscan robar tras obtener sus cuentas y contraseñas.
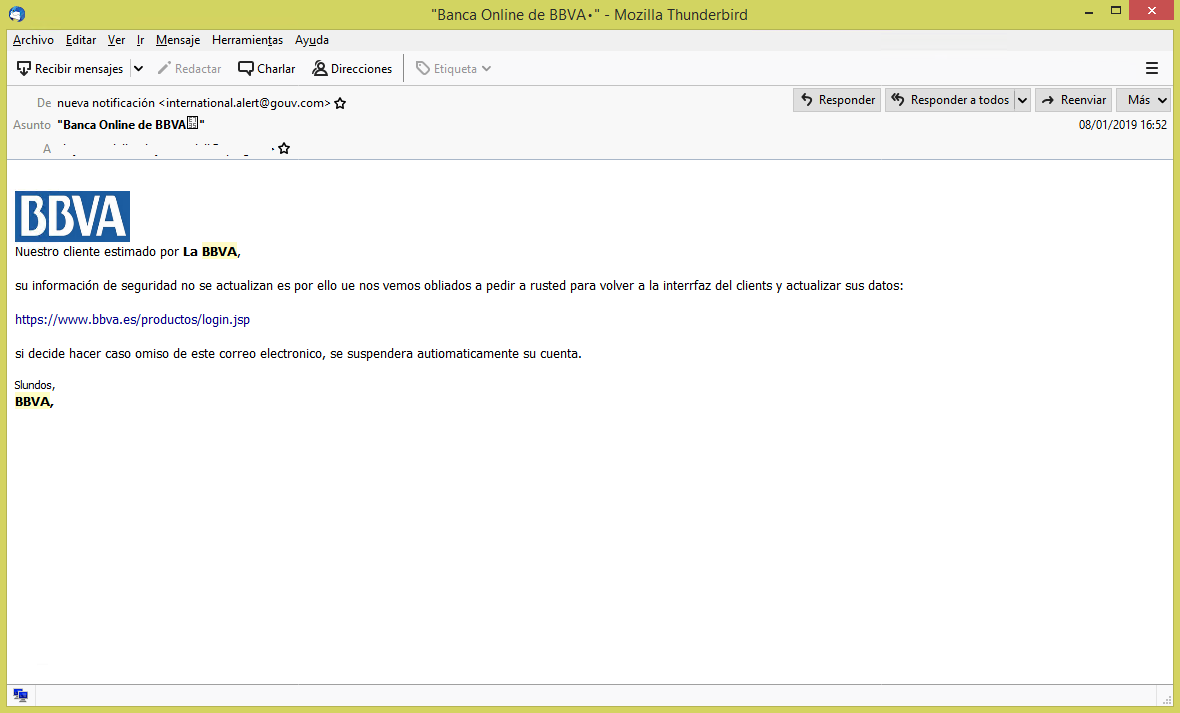
Los cibercriminales se apoyan la mayoría de las veces en la suplantación de servicios populares para llevar a cabo estos ataques ya que ello les da mayores posibilidades de hacerse con datos comprometedores como vimos hace poco con Netflix.
Cómo combatir la amenaza del phishing
El phishing es cada vez más sofisticado y difícil de detectar. De hecho, hay casos que solo podrán ser detectados por los usuarios más atentos, ya que las imitaciones empiezan a estar realmente conseguidas. Sin embargo, la gran mayoría son detectables prestando la necesaria atención con unos consejos generales como:
- Utiliza el sentido común con esas
promociones que “regalan” cualquier cosa. Desconfía siempre.
- No abras correos de usuarios
desconocidos o que no hayas solicitado, elimínalos directamente.
- Ninguna empresa nos va a
solicitar nuestros datos por correo electrónico.
- Especialmente las compañías
financieras. Nunca te pedirán datos importantes.
- Desconfía de cualquier correo que
te redireccione a otras páginas web.
- Entra siempre por una URL oficial
protegida y segura con HTTPS. Asegúrate que tenga el certificado
correspondiente.
- Cuidado especial con las URLs
acortadas, suele ser un mecanismo que utilizan los estafadores para enmascarar
los links maliciosos.
- Si recibes un mensaje de tu banco
y tienes dudas busca asistencia a través de su página web, oficina física o
páginas oficiales.
- Sospecha de las redacciones con
faltas gramaticales, son producto de las traducciones automáticas y son todas
falsas.
- Nunca compartas tus contraseñas
con nadie a través de ningún medio de Internet.
- No descargues ningún archivo
adjunto de este tipo de mensajes, incluso de conocidos. Es probable que incluya
un troyano bancario.
- Si usas una app móvil, descarga
siempre de sitios oficiales.
- Valora el uso de extensiones para
tu navegador como Password Alert.
- Aumenta tu seguridad en general:
contraseñas fuertes; software actualizado; navegación por sitios web de
confianza….
En definitiva, prudencia y sentido común porque la amenaza del phishing es patente y los ataques de suplantación de identidad son cada vez más sofisticados y rentables.
Etiquetado en: Phishing Ciberseguridad Malware Usuarios
Enero 29, 2019 10:30 AM
Fuente: MuySeguridad.net - Juan Ranchal (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS