 Ciberseguridad
Cuidado con esta campaña de phishing que utiliza un falso ReCAPTCHA de Google

Investigadores dieron a conocer una reciente campaña de phishing dirigida a los usuarios de servicios bancarios en línea que utiliza como mascara a Google en sus intentos para robar datos confidenciales.
De acuerdo con investigadores de seguridad cibernética de Sucuri, la ola de ataque contra un banco polaco y sus usuarios está pasando por sistemas de Google reCAPTCHA e ingeniería social para inducir a las víctimas a hacer clic en enlaces maliciosos incrustados en correos electrónicos fraudulentos.
Los mensajes de correo electrónico en cuestión contienen una confirmación falsa de una transacción reciente, junto con un enlace a un archivo .PHP malintencionado.
Los mensajes enviados a posibles víctimas piden que ellos "verifiquen" estas transacciones inexistentes haciendo clic en el enlace.
Este método de ataque no es nuevo, pero la siguiente etapa es un poco más inusual. Si la víctima no se da cuenta de que el mensaje es falso y hace clic en el vínculo, no la enviará a una réplica estándar del banco, le mostrará una página de error 404 falsa diseñada con PHP.
La página tiene un número usuarios definidos, limitados a los rastreadores de Google. Si la solicitud no está relacionada con el rastreador de Google, es decir, los motores de búsqueda alternativos, el script PHP carga un falso reCAPTCHA de Google, diseñado con JavaScript y un HTML estático.
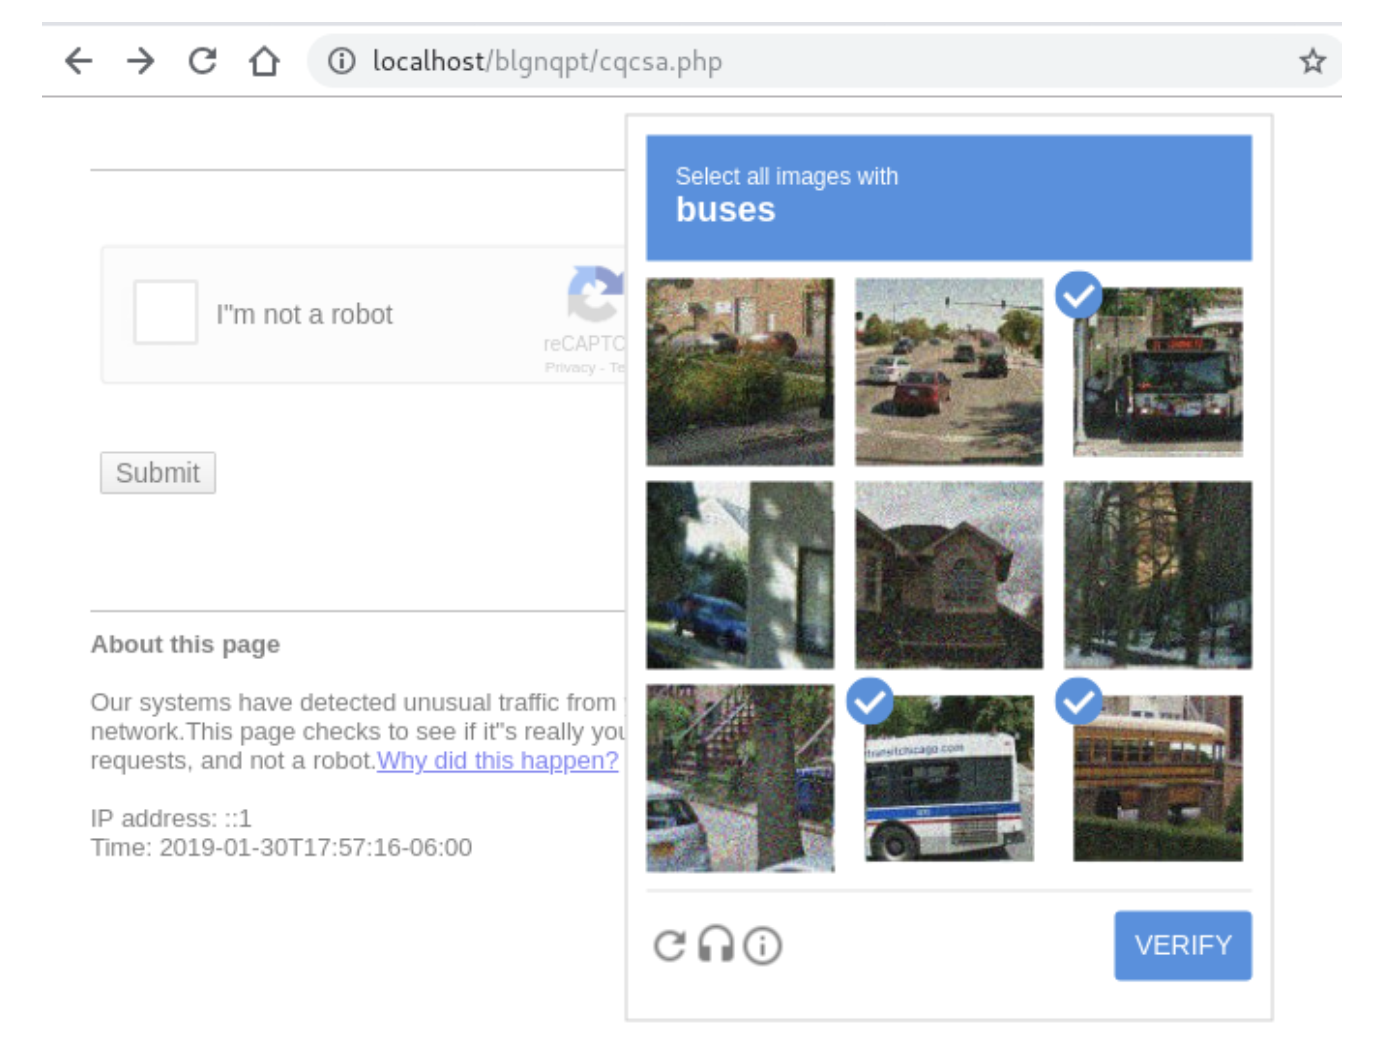
"Esta página hace un trabajo decente al replicar la apariencia del reCAPTCHA de Google, pero como depende de elementos estáticos, las imágenes siempre serán las mismas, a menos que la codificación del archivo PHP malicioso sea alterada", revelan los investigadores. "También no soporta replay de audio, a diferencia de la versión real."
El agente del navegador se vuelve a probar para comprobar cómo la víctima visitó la página. Un dropper .zip es ofrecido, junto con un .APK malicioso reservado para los usuarios de Android que llenan el CAPTCHA.
Las muestras del malware se han cargado en VirusTotal. El malware es más comúnmente encontrado en su formato Android y es capaz de leer el estado, la ubicación y los contactos de un dispositivo móvil, escanear y enviar mensajes SMS, realizar llamadas telefónicas, grabar audio y rogar otra información confidencial.
El troyano es detectado como Banker, BankBot, Evo-gen, Artemis y mucho más por software antivirus.
En enero, investigadores de Trend Micro descubrieron una interesante campaña relacionada con el Troyano bancario Anubis. El equipo encontró dos aplicaciones en Google Play Store, un convertidor de monedas y un ahorrador de energía, que se cargan de malware, que sólo se activan cuando un usuario mueve el dispositivo.
Utilizando datos del sensor de movimiento como catalizador para la ejecución, el caballo de Troya intentó impedir el descubrimiento por investigadores que hacían uso de ambientes de sandbox.
Etiquetado en: Phishing Google ReCAPTCHA Malware
Febrero 25, 2019 10:18 AM
Fuente: Mundohacker.net - Adriano Lopes (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS