 Ciberseguridad
Cuidado, la reciente vulnerabilidad de WinRAR ya se está explotando, actualiza

Recientemente una falla que permaneció oculta durante 19 años fue descubierta por investigadores de Check Point, incluso aun corregida, los hackers ahora explotan esta vulnerabilidad crítica para conseguir acceso a ordenadores con sistema Windows.
WinRAR es una popular aplicación para comprimir archivos de Windows con 500 millones de usuarios en todo el mundo, pero un error "Absolute Path Traversal" (CVE-2018-20250) llamada UNACEV2.DLL, puede permitir a los invasores extraer un archivo comprimido ACE a una de las carpetas de inicio de Windows, donde el archivo se ejecutará automáticamente en el siguiente reinicio.
Para aprovechar al máximo la vulnerabilidad y asumir el control total sobre los ordenadores de destino, todo lo que un atacante necesita hacer es convencer a los usuarios para abrir un archivo comprimido con códigos maliciosos mediante WinRAR.
Sólo un día después de la publicación en el blog de Check Point acompañado de un vídeo de prueba (que muestra cómo un archivo ACE puede extraer un archivo malicioso a la carpeta de inicio de Windows), fue publicado en Github un código de exploración de prueba para la recientemente vulnerabilidad de WinRAR.
Los investigadores de seguridad de 360 ??Threat Intelligence Center (360TIC) detectaron ayer una campaña de correo electrónico errónea que distribuye un archivo RAR malintencionado que explora la vulnerabilidad más reciente de WinRAR para instalar malware en equipos que ejecutan la versión vulnerable del software.
"Posiblemente, es el primer malware entregado por e-mail para aprovechar la vulnerabilidad de WinRAR. El backdoor es generado por el MSF [Microsoft Solutions Framework] y se graba en la carpeta de arranque global por WinRAR si el UAC está desactivado", dijeron los investigadores vía Twitter.
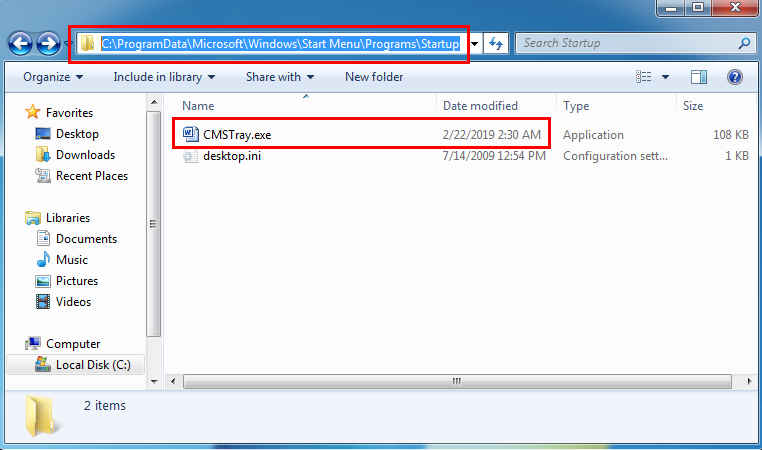
Como se muestra en la captura de pantalla compartida por los investigadores, cuando se abre mediante WinRAR - ejecutado con privilegios de administrador o en un sistema dirigido con el UAC (Deshabilitado de control de cuentas de usuario), el malware extrae un archivo exe malintencionado (CMSTray.exe) para Windows Startup folder, diseñado para infectar el equipo de la víctima con un backdoor.
Como UAC coloca limitaciones en los permisos, el intento de extraer el archivo con UAC habilitado permite extraer el archivo exe malicioso en la carpeta C: \ ProgramData, por lo que no infecta el equipo.
La mejor manera de protegerse de estos ataques es actualizar su software instalando la versión más reciente de WinRAR lo más rápido posible y evitar la apertura de archivos recibidos de fuentes desconocidas.
Como el equipo de WinRAR perdió el acceso al código fuente de la biblioteca vulnerable UNACEV2.DLL en 2005, en lugar de corregir el problema, lanzó el WINRAR versión 5.70 beta 1 que no es compatible con el formato DLL y ACE. Esta corrección corrigió el error, pero al mismo tiempo también quita todo el apoyo al ACE de WinRAR.
Etiquetado en: Vulnerabilidad WinRar Windows Hackers
Febrero 27, 2019 10:02 AM
Fuente: Mundohacker.net - Adriano Lopes (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS