 Ciberseguridad
Campañas de phishing aparentemente legitimas utilizando blobs de Azure de Microsoft

Investigadores de seguridad dieron a conocer dos campañas de phishing activas que utilizan el almacenamiento de bloques Azure de Microsoft para robar credenciales de cuentas de Outlook y Microsoft. Ambas campañas utilizan páginas de entrada convincentes que utilizan certificados SSL y el dominio windows.net para aparentar ser legítimos.
Estas campañas fueron descubiertas por los investigadores de la empresa de seguridad de correo electrónico Edgewave, y fueron compartidas con BleepingComputer antes de publicar su informe.
La primera campaña de correo electrónico de phishing está pidiendo a los destinatarios que inicien sesión en su cuenta de Office 365 para actualizar su información. Estos correos electrónicos tienen como asunto: "Acción necesaria: ¡la información de [email_Address] está desactualizada - revalidar ahora !!".
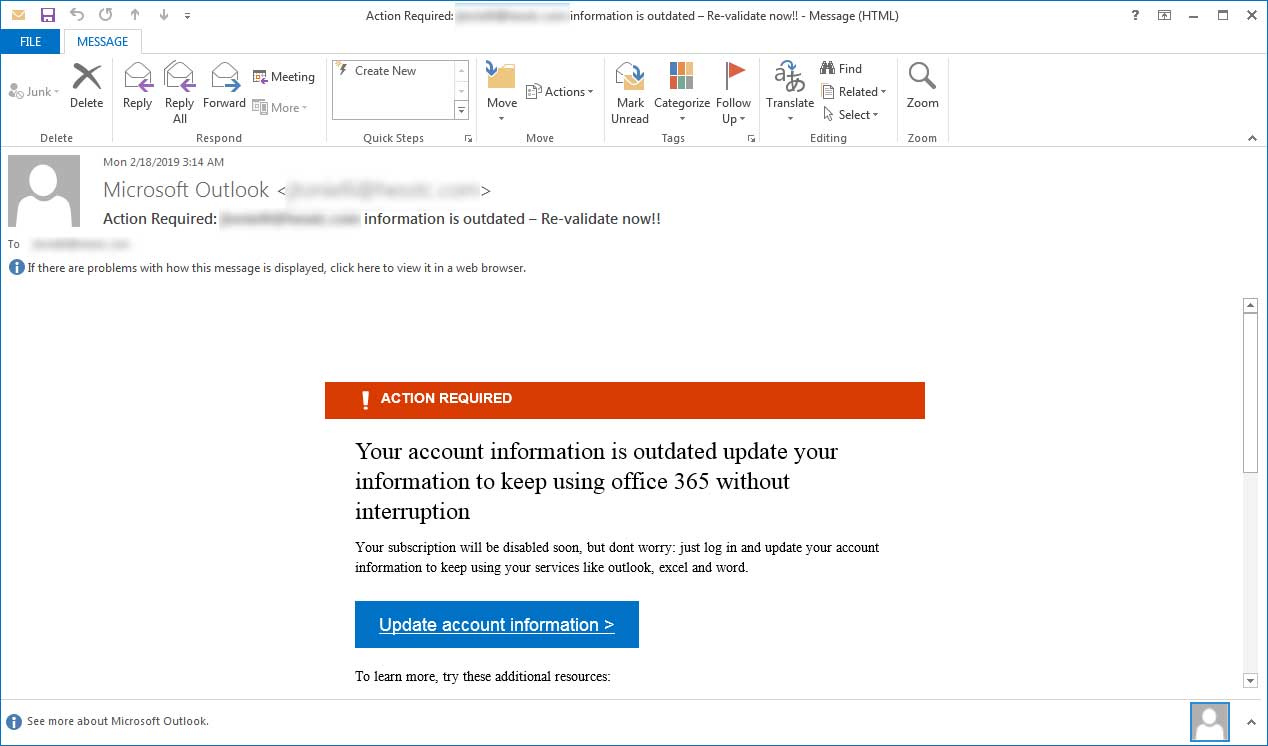
E-mail de phishing de Outlook.com
Cuando un usuario hace clic en el vínculo, lo lleva a una página de destino que finge ser el portal Web de Outlook de la organización. Esta página de destino está diseñada para robar las credenciales de correo electrónico del usuario.
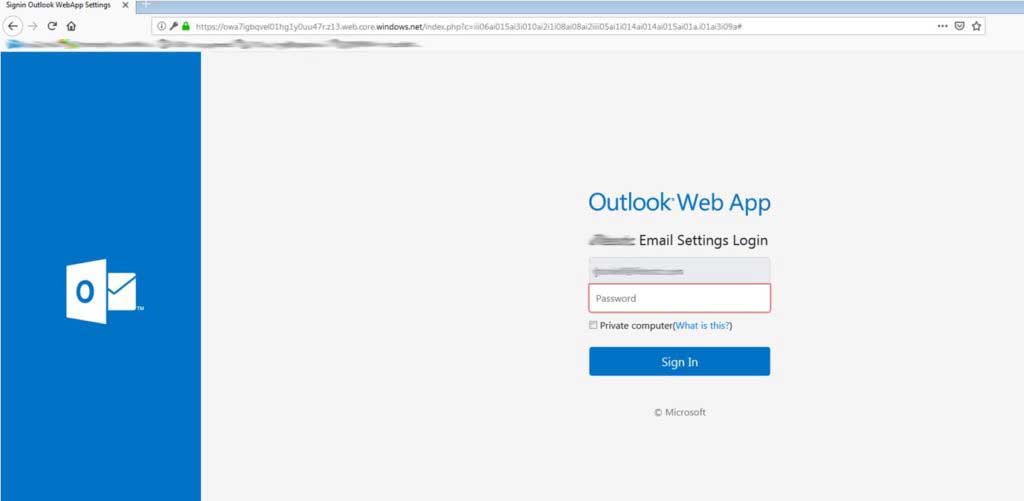
Página de destino de phishing de Outlook.com
La segunda campaña de phishing tiene como objetivo robar las credenciales de la cuenta de Microsoft del usuario. Estos correos electrónicos son un poco extraños, ya que utilizan como gancho el servicio Facebook, pero van a una página de destino de Microsoft. Esto podría haber sido una campaña confusa o que van con un enfoque de inicio de sesión único.
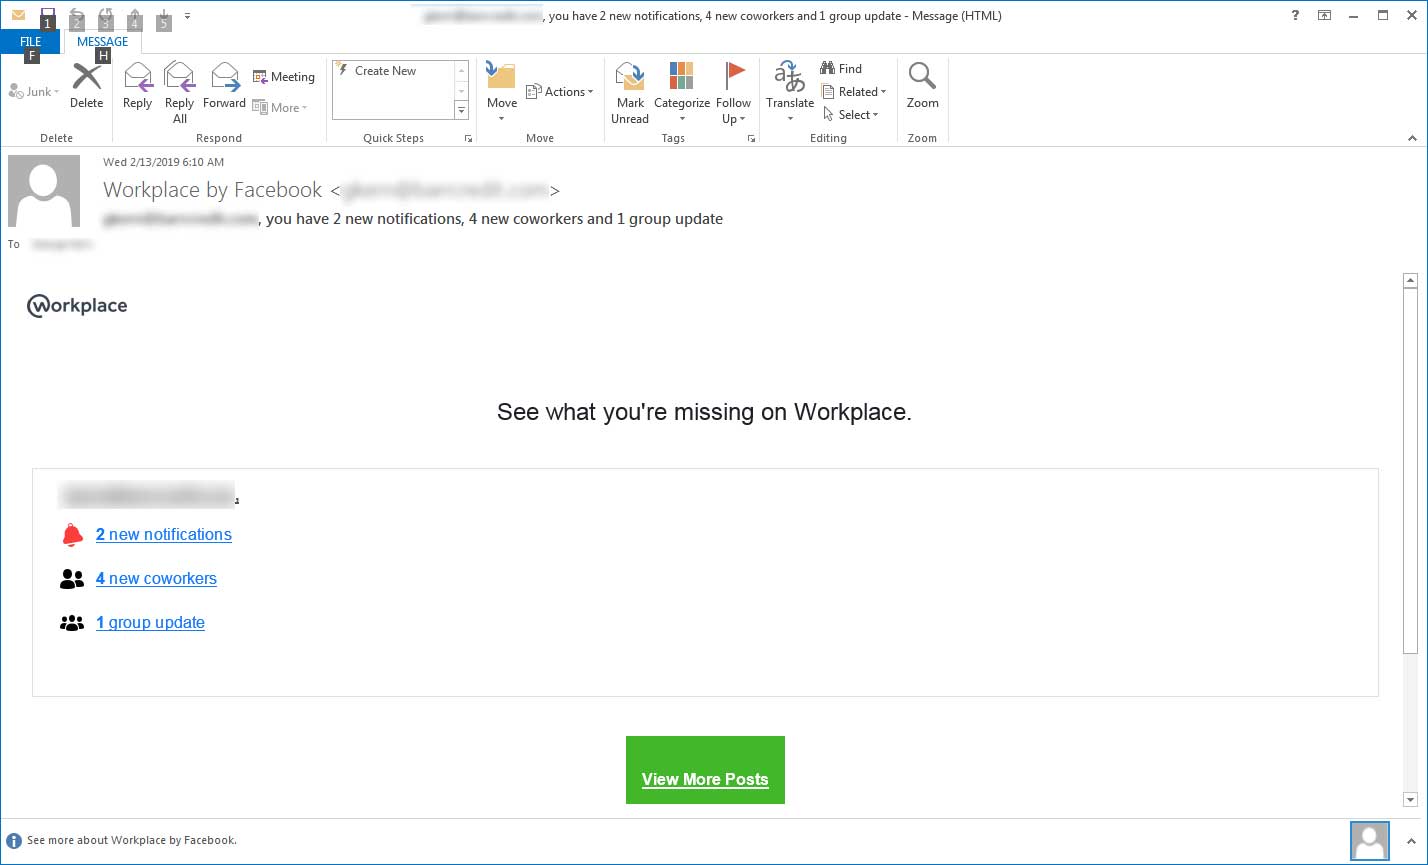
E-mail de phishing de la cuenta de Microsoft
Si un usuario hace clic en el vínculo de correo electrónico, lo llevará a una página falsa de la cuenta de Microsoft que es casi idéntica a la real. Utiliza el mismo fondo y, en su mayor parte, la misma forma.
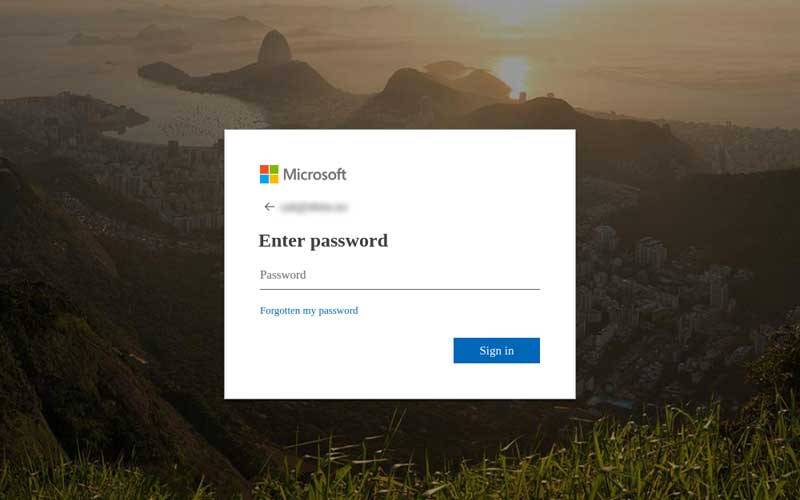
Página de destino de phishing de la cuenta de Microsoft
Ambas páginas de destino utilizan el Almacenamiento de Blobs de Azure, lo que hace que estas páginas de destino de phishing más convincentes, como se describe a continuación.
El almacenamiento de blobs de Azure añade legitimidad
Una gran ventaja del uso de la plataforma Microsoft Azure Blob Storage para alojar páginas de destino de phishing es que añade legitimidad a las campañas que segmentan los servicios de Microsoft.
Esto ocurre porque todas las URL de almacenamiento de Blob de Azure utilizan el dominio windows.net, lo que hace que aparezca como un servicio de ejecución legítima de Microsoft. Por ejemplo, uno de los enlaces de phishing ahora extintos tenía una URL de https://1drive6e1lj8tcmteh5m.z6.web.core.windows.net/, que para muchos usuarios parecería legítimo debido al nombre de dominio asociado.
Otra gran ventaja es que cada URL en el Almacenamiento de Blobs de Azure utiliza un certificado SSL comodín de Microsoft, como se muestra a continuación.
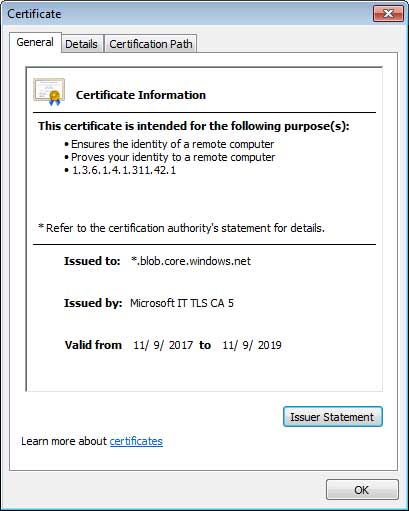
Certificado SSL comodín para * .blob.core.windows.net
Esto daría a la página maliciosa de phishing el símbolo del candado que asociamos a páginas seguras. Si un usuario hace clic en el certificado para ver quién firmó, también mostrará que es un certificado de Microsoft, lo que aumenta aún más la legitimidad.
Siempre aconsejamos que los usuarios examinen con atención las URL para lograr identificar nombres o dominios sospechosos, pero el uso del Almacenamiento del Blog de Azure y, por lo tanto, un dominio de windows.net no hace que ese consejo valga la pena. Para las cuentas de Microsoft y los inicios de sesión de Outlook.com, es importante recordar que los formularios de inicio de sesión proceden de los dominios microsoft.com, live.com y outlook.com
Etiquetado en: Phishing Microsoft Ciberdelincuentes
Marzo 1, 2019 10:07 AM
Fuente: Mundohacker.net - Redação (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS