 Ciberseguridad
Google corrige el CURSOR MALIGNO de Chrome incrustado en sitios maliciosos

Google ha corregido un error de Google Chrome que estaba siendo abusado en el momento por golpistas de soporte técnico para crear cursores artificiales de ratón y bloquear usuarios dentro de páginas del navegador, impidiendo que ellos cerrar y dejar las guías del navegador.
El truco fue descubierto por primera vez en septiembre de 2018 por el analista de Malwarebytes, Jerome Segura. Llamado "cursor maligno", usaba una imagen personalizada para reemplazar el gráfico del cursor del ratón estándar del sistema operativo.
Un grupo criminal que Malwarebytes llamaba Partnerstroka operaba alternando el cursor estándar del OS con 32 x 32 píxeles con uno de 128 o 256 píxeles de tamaño.
Un cursor normal todavía aparecería en la pantalla, pero en la esquina de un cuadro delimitador transparente más grande.
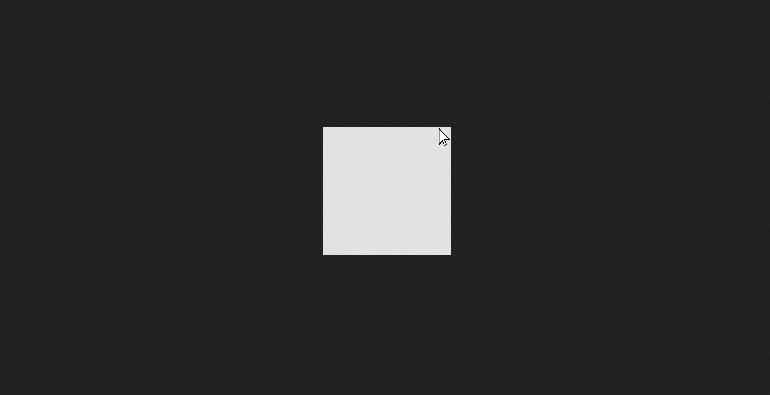
El truco era que los usuarios pensar que estarían haciendo clic en donde el cursor aparecería, pero realmente haría clic en otra área de la pantalla, impidiéndoles cerrar los popups y las guías del navegador debido a los clics imprecisos.
El investigador relató este error para Google el año pasado, sin embargo, corregir esto no fue rápido.
Los navegadores soportan imágenes de cursor del ratón personalizadas para juegos en la Web y permiten que los navegadores construyan experiencias inmersivas, por lo que no permitir cursores superdimensionados no era una solución ideal, pues habría impactado negativamente miles de sitios, sino millones.
Sin embargo, después de meses de pruebas, los ingenieros de Google crearon un compromiso que satisfizo las preocupaciones relacionadas con la seguridad del investigador y no interrumpió los sitios existentes.
De acuerdo con este informe de errores, Chrome revertirá automáticamente el cursor del ratón a los gráficos estándar del SO al pasar el ratón sobre partes de la interfaz del navegador Chrome (barra de guías, barra de direcciones, menús, etc.), pero mantendrá cursor personalizado al pasar la página de contenido.
De esta forma, los usuarios que acceden a sitios de golpes de soporte técnico operados por la banda de Partnerstroka - uno de los grupos más activos de la actualidad - podrán dejar estos sitios sin quedar atrapados.
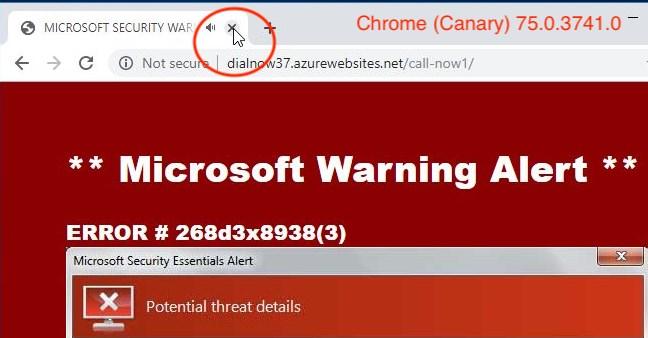
La corrección "cursor maligno" está actualmente disponible para los usuarios de Google Canary y está programada para llegar a la filial estable de Chrome 75, que se lanzará este año.
En el gran esquema de las cosas, los usuarios pueden considerar esta corrección trivial, pero eso es realmente una corrección muy importante. Los golpes de soporte técnico son un gran problema en la escena actual de crímenes cibernéticos, y cientos de miles de víctimas perdieron miles de millones de dólares para esos bandidos.
Por ejemplo, sólo un operador de scam de soporte técnico preso a principios de este mes engañó a las víctimas en 3 millones de dólares a lo largo de cuatro años, lo que es un buen beneficio.
Los golpistas del soporte técnico generalmente utilizan bugs de navegador para congelar las CPU o bloquear usuarios dentro de las pestañas, como una forma de engañar a las víctimas, haciéndolas creer que tienen un problema técnico y se conectan a un número de soporte técnico.
Corregir estos errores de navegador es una obligación, y sólo una de estas correcciones puede causar grandes pérdidas financieras para grupos criminales cibernéticos y proteger a miles de usuarios comunes de ser engañados.
Etiquetado en: Google Chrome Cursor Maligno Ciberdelincuentes
Marzo 26, 2019 10:38 AM
Fuente: MundoHacker.net - Redação (2019)
Publicado por: Ivan Valencia Santiago
Alertas
Alerta en Linux por fallo Pack2TheRoot que permite escalda de privilegios
Una red de ordenadores bots lanza un ciberataque para robar cuentas de Microsoft 365
Vulnerabilidad en PostgreSQL explotada en ataques dirigidos
Nuevas vulnerabilidades de OpenSSH permiten ataques MitM y DoS